Observação
Esta página se aplica tanto ao Atlas Infinite quanto ao Atlas Core.
Você pode usar imediatamente o Atlas com segurança. O Atlas vem pré-configurado com configurações padrão seguras. Você pode ajustar os recursos de segurança de seus clusters para atender às suas necessidades e preferências de segurança exclusivas. Analise os seguintes recursos e considerações de segurança para clusters.
Para saber mais sobre as recomendações de segurança de rede do Atlas, consulte Recomendações para segurança de rede do Atlas no Atlas Architecture Center.
Observação
O Modelo de responsabilidade compartilhada do MongoDB Atlas define os direitos complementares do MongoDB e de seus clientes em manter um ambiente de dados seguro e resiliente. Nessa estrutura, o MongoDB gerencia a segurança e a integridade operacional da plataforma subjacente, enquanto os clientes são responsáveis pelas políticas de configuração, gerenciamento e dados de seus sistemas específicos. Para obter uma análise detalhada da propriedade em segurança e segurança operacional, consulte Modelo de responsabilidade compartilhada.
Importante
Como prática de segurança recomendada, não inclua informações confidenciais em namespaces e nomes de campo. O Atlas não ofusca essas informações.
Recursos de segurança pré-configurados
As seguintes funcionalidade de segurança são parte do produto Atlas:
Criptografia em trânsito
O Atlas exige TLS para criptografar as conexões com seus bancos de dados.
Os certificadosTLS são:
Válido por 90 dias a partir do dia em que o Atlas emite o certificado.
Rotacionado 42 dias antes da data de expiração do certificado.
Para saber mais sobre criptografia TLS, consulte o whitepaper de segurança do Atlas .
Para configurar a verificação de revogação de certificados OCSP SSL ou TLS, consulte Verificação de revogação de certificados OCSP.
Nuvem privada virtual
Todos os projetos Atlas com um ou mais clusters dedicados M10+ recebem sua própria VPC dedicada (ou VNet se você usar o Azure). O Atlas implementa todos os clusters dedicados dentro deste VPC ou VNet.
Criptografia em descanso
Por padrão, o Atlas criptografa todo o armazenamento em cluster e volumes de snapshots em repouso usando o Advanced Encryption Standard (AES)-256. Nos clusters do Atlas Core, seu provedor de nuvem automatiza essa criptografia de disco e gerencia as chaves de criptografia. O Atlas também permite Encryption at rest com chaves gerenciadas pelo cliente.
FIPS 140-2
O Atlas desativa o FIPS 140-2 nível 2 para todos os bancos de dados por padrão. Se o seu ambiente exigir que você o habilite no Atlas, use o MongoDB Atlas for Government.
O MongoDB Atlas for Government habilita automaticamente o FIPS 140-2 nível 2 para todos os bancos de dados.
Funcionalidades de segurança necessários
Você deve configurar as seguintes funcionalidades de segurança:
Requisitos de rede e firewall
Certifique-se de que seu aplicativo possa alcançar seu ambiente MongoDB Atlas. Para adicionar o acesso de rede de entrada do seu ambiente do aplicativo para o Atlas, faça um dos seguintes:
Adicionar os endereços IP públicos à sua lista de acesso IP
Use emparelhamento VPC/VNet para adicionar endereços IP privados.
Adicionar endpoints privados.
Se o firewall bloquear conexões de rede de saída, você também deverá abrir o acesso de saída do ambiente do aplicativo para o Atlas. Você deve configurar o firewall para permitir que seus aplicativos façam conexões de saída com as portas 27015 a 27017 para o tráfego TCP nos nomes de host ou endereços IP do cluster. Isso faz com que seus aplicativos tenham acesso aos bancos de dados armazenados no Atlas.
Para obter a lista atual de endereços IP do cluster, use o ponto de extremidade Return All IP Addresses for One Project da Atlas Administration API.
curl --header "Authorization: Bearer <access-token>" \ --header "Accept: application/vnd.atlas.2025-03-12+json" \ --request GET \ "https://cloud.mongodb.com/api/atlas/v2/groups/{GROUP-ID}/ipAddresses"
Observação
Os clusters do MongoDB Atlas , por padrão, não requerem a capacidade de estabelecer conexões com ambientes de aplicação . Para habilitar a autenticação e autorização LDAP nos seus Atlas Clusters, é necessário conceder aos Atlas acesso direto ao seu servidor LDAP seguro. Você pode permitir o acesso ao seu LDAP utilizando IPs públicos ou privados desde que um nome de host DNS público aponte para um IP que os agrupamentos Atlas podem acessar.
Se você não estiver usando o emparelhamento VPC/VNet e planeja se conectar ao Atlas usando endereços IP públicos, consulte as páginas a seguir para obter mais informações:
Lista de acesso IP
O Atlas só permite conexões de cliente com o cluster a partir de entradas na lista de acesso IP do projeto. Para se conectar, você deve adicionar uma entrada à lista de acesso IP. Para configurar a lista de acesso IP para o projeto, consulte Configurar entradas da lista de acesso IP.
Para clusters Atlas implementados no Google Cloud ou Microsoft Azure, adicione os endereços IP dos seus serviços do Google Cloud ou Azure à lista de acesso IP do projeto Atlas para conceder a esses serviços acesso ao cluster.
Autenticação ou autorização de usuário
O Atlas exige que os clientes autentiquem para se conectar ao banco de dados. Você deve criar usuários do banco de dados para acessar o banco de dados. Para configurar usuários do banco de dados para seus clusters, consulte Configurar usuários do banco de dados. O Atlas oferece muitos recursos de segurança para autenticação e autorização de clusters.
Para acessar clusters em um projeto, os usuários devem pertencer a esse projeto. Os usuários podem pertencer a vários projetos.
Funcionalidades de segurança opcionais
Você pode configurar as seguintes funcionalidades de segurança:
Conexão de peering de rede
O Atlas oferece suporte a conexões de peering com outras conexões de peering de rede do AWS, doAzure ou do Google Cloud. Para saber mais, consulte Emparelhamento de rede.
Importante
Se este for o primeiro cluster pago dedicado M10+ para a região ou regiões selecionadas e você planeja criar um ou mais, consulte a documentação sobre conexões de emparelhamento VPC antes de continuar.
Endpoints privados
Atlas oferece suporte a endpoints privados em:
AWS usando o recurso AWS PrivateLink.
Azure usando o recurso Azure Private Link
Google Cloud usando a funcionalidade GCP Private Service Connect
Para utilizar endpoints privados, consulte Aprenda sobre Endpoints Privados no Atlas.
Acesso AWS unificado
Algumas funcionalidades do Atlas, incluindo a Data Federation e a Criptografia em repouso usando o Gerenciamento de chaves do cliente, usam as funções do AWS IAM para autenticação.
Para configurar um papel IAM AWS para Atlas para utilizar, consulte Configurar Acesso AWS Unificado.
Autenticação e autorização de cluster
O Atlas oferece os seguintes recursos de segurança para autenticação e autorização de clusters.
Autenticação ou autorização do usuário do banco de dados
O Atlas exige que os clientes autentiquem para acessar clusters. Você deve criar usuários do banco de dados para acessar o banco de dados. Para configurar usuários do banco de dados para seus clusters, consulte Configurar usuários do banco de dados.
Funções personalizadas para autorização de banco de dados
O Atlas oferece suporte à criação de roles personalizadas para autorização de banco de dados nos casos em que as roles integradas do Atlas não concedem o conjunto de privilégios desejado.
Autenticação com AWS IAM
Você pode configurar a autenticação e a autorização para suas funções da AWS IAM. Para saber mais, consulte Autenticação AWS IAM.
Autenticação ou autorização de usuário com LDAP
O Atlas suporta a execução de autenticação e autorização do usuário com o LDAP. Para usar o LDAP, consulte Configurar autenticação e autorização do usuário como LDAP.
Autenticação de usuário com X.509
Os certificados de cliente X.509 fornecem aos usuários do banco de dados acesso aos clusters em seu projeto. As opções para autenticação X.509 incluem a autenticação X.509 gerenciada pelo Atlas e a autenticação X.509 autogerenciada. Para saber mais sobre a autenticação X.509 autogerenciada, consulte Configurar certificados X.509 autogerenciados.
Restringir o acesso de suporte do MongoDB à infraestrutura de backend do Atlas
Os proprietários da organização podem restringir o acesso dos funcionários de suporte de produção do MongoDB à infraestrutura de backend do Atlas para qualquer cluster do Atlas em sua organização. Os proprietários da organização podem conceder um desvio de 24 horas para a restrição de acesso no nível do cluster do Atlas.
Importante
Bloquear o acesso à infraestrutura do suporte do MongoDB pode aumentar o tempo de resposta e resolução de problemas de suporte e afetar negativamente a disponibilidade de seu cluster.
Para habilitar essa opção, consulte Configurar o acesso de suporte do MongoDB à infraestrutura de backend do Atlas.
Criptografia em repouso usando o gerenciamento de chaves
O Atlas oferece suporte ao uso do AWS KMS, do Azure Key Vault e do Google Cloud para criptografar mecanismos de armazenamento e backups de provedor de nuvem . Para usar a criptografia em descanso, consulte Criptografia em repouso usando o Customer Key Management.
Criptografia no nível de campo do cliente
O Atlas é compatível com criptografia no nível do campo do lado do cliente , incluindo criptografia automática de campos. Todos os Atlas users têm o direito de utilizar as funcionalidades automáticas de criptografia no nível do campo do MongoDB do lado do cliente .
Para saber mais, consulte Requisitos de criptografia no nível do campo do cliente.
Observação
O MongoDB Compass, a UI do Atlas e o MongoDB Shell (mongosh) não oferecem suporte à descriptografia de campos criptografados em nível de campo no lado do cliente .
Auditoria de banco de dados
O Atlas oferece suporte à auditoria de todas as ações de eventos do sistema. Para usar auditoria de banco de dados, consulte Configurar auditoria de banco de dados.
Rastreamento de acesso
O Atlas exibe logs de autenticação diretamente na IU do Atlas para que você possa revisar as tentativas de autenticação bem-sucedidas e malsucedidas feitas em seus clusters. Para visualizar seu histórico de acesso ao banco de dados, consulte Visualizar histórico de acesso ao banco de dados.
Autenticação multifator para acesso Atlas UI
O Atlas suporta MFA para ajudá-lo a controlar o acesso às suas contas Atlas . Para configurar o MFA, consulte Gerenciar suas opções de autenticação multifatorial.
Permitir acesso de ou para o plano de controle Atlas
Se você usar algum dos seguintes recursos do Atlas, talvez seja necessário adicionar endereços IP do Atlas à lista de acesso IP da sua rede:
Autenticação ou autorização LDAP
Observação
Se você habilitar o recurso Criptografia em descanso, deverá permitir o acesso de IPs públicos para todos os seus hosts na sua implantação, incluindo CSRS (Config Server Replica Sets) se estiver usando clusters fragmentados.
Buscar endereços IP do plano de controle do Atlas
Envie uma solicitação GET para o ponto final controlPlaneIPAddresses para buscar os endereços IP do plano de controle Atlas atual. O endpoint da API retorna uma lista de endereços IP do plano de controle do Atlas de entrada e saída na notação CIDR categorizada por provedor de nuvem e região, semelhante à seguinte:
{ "inbound":{ "aws":{ "<region-name>":["<IP-address>", ...], ... }, "azure":{ "<region-name>":["<IP-address>", ...], ... }, "gcp":{ "<region-name>":["<IP-address>", ...] ... } }, "outbound":{ "aws":{ "<region-name>":["<IP-address>", ...], ... }, "azure":{ "<region-name>":["<IP-address>", ...], ... }, "gcp":{ "<region-name>":["<IP-address>", ...], ... } }, "gateways":{ "aws":{ "<region-name>":["<IP-address>", ...], ... }, "azure":{ "<region-name>":["<IP-address>", ...], ... }, "gcp":{ "<region-name>":["<IP-address>", ...], ... } } }
Importante
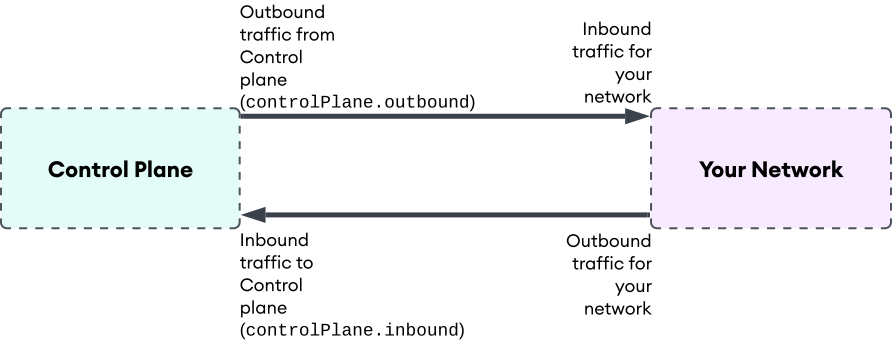
A API de Administração do Atlas usa os termos inbound e outbound em relação ao plano de controle, não à sua rede. Como resultado:
As regras de entrada da sua rede devem corresponder aos
outboundCIDRs listados na API de administração do Atlas.As regras de saída da sua rede devem corresponder aos
inboundCIDRs listados na API de administração do Atlas.
O diagrama a seguir mostra a relacionamento entre inbound e outbound para o plano de controle e sua rede:
Para adicionar os endereços IP retornados à lista de acesso KMS IP do seu fornecedor de nuvem, consulte os pré-requisitos para gerenciar chaves de cliente com AWS , Azure e GCP.
Importante
O Atlas pode atualizar seus endereços IP do plano de controle ao longo do tempo. Para garantir a conectividade contínua entre o Atlas e seu KMS, busque periodicamente os endereços IP atuais do plano de controle e atualize sua lista de acesso ao KMS.
Acesso necessário: endereços IP controlPlane.outbound
controlPlane.outbound lista os endereços IP do tráfego proveniente do plano de controle. A lista de endereços IP HTTP de entrada da sua rede deve permitir acesso a partir dos endereços IP listados em controlPlane.outbound.
Recomendamos que você use a API de administração do Atlas para buscar os endereços IP do plano de controle de saída atual do Atlas.
Acesso necessário: endereços IP controlPlane.inbound
controlPlane.inbound lista o tráfego de endereços IP que entra no plano de controle. Se a sua rede permitir solicitações HTTP de saída somente para endereços IP específicos, você deverá permitir o acesso aos endereços IP listados em controlPlane.inbound para que o Atlas possa se comunicar com seus webhooks e KMS.
Recomendamos que você use a API do Atlas Admin para obter os endereços IP atuais do plano de controle do Atlas de entrada.
Acesso necessário: endereços IP gateways
gateways lista os endereços IP do tráfego roteado pelo Atlas Gateway. Se você tiver políticas de restrição de IP em serviços aos quais o Atlas se conecta por meio do gateway, você deverá permitir o acesso de entrada dos endereços IP listados em gateways, além dos endereços IP do plano de controle.
Inclua todos os endereços IP do gateway de todas as regiões, independentemente de onde seus clusters estejam implantar.
Recomendamos que você use a API do Atlas Admin para obter os endereços IP atuais do Atlas Gateway.
Importante
O Atlas pode atualizar seus endereços IP de gateway com o tempo. Para garantir a conectividade contínua, busque periodicamente os endereços IP do gateway atual e atualize sua lista de acesso.
Permitir acesso ao Data Federation
Se a sua rede permitir solicitações HTTPS de saída somente para endereços IP específicos, você deverá permitir o acesso a partir dos endereços IP de entrada na porta TCP 27017 para que suas solicitações possam chegar à instância do banco de dados federado. Recomendamos que você use a API do Atlas Admin para obter os endereços IP atuais do plano de controle do Atlas de entrada.
Verificação de revogação de certificado OCSP
Se a sua rede permitir solicitações de saída somente para endereços IP específicos, para permitir a verificação de revogação de certificados OCSP SSL ou TLS, você deverá permitir o acesso aos servidores RespondentesOCSP da CA (Autoridade de Certificação) do Atlas que podem ser encontrados no URL OCSP do certificado SSL ou TLS .
Para desabilitar a verificação de revogação de certificado OCSP, consulte a documentação para a versão do driver MongoDB que seu aplicação usa.
O comportamento do OCSP depende do fornecedor de certificados. A verificação de revogação ocorre somente quando um certificado contém um URL de resposta do OCSP.
Observação
Depreciação do OCSP Let's Encrypt
O Let's Encrypt encerrou o suporte OCSP para certificados mais recentes. Como resultado, os certificados emitidos pela Let's Encrypt podem não incluir um URL de resposta OCSP. Isso é esperado e, por si só, não indica um problema com seu Atlas cluster.
Se você ver avisos relacionados ao OCSP depois de girar para um certificado Vamos Criptografar, primeiro verifique se o novo certificado inclui um URL OCSP .