MongoDB フェデレーティッド認証は、多くの MongoDB システムに認証情報をリンクします。 MongoDB Cloud Manager は、フェデレーティッド ID 管理モデルを使用して認証を実装します。
FEM モデルを使用する場合
会社では ID プロバイダー( IdP )を使用して認証情報を管理しています。 IdP を使用すると、会社はウェブ全体で他のサービスで認証することができます。
IdPから渡されたデータを使用して認証するように Cloud Manager を構成します。
MongoDBではなく IdP が認証情報を管理するため、これは SSO を超えます。ユーザーは、別のユーザー名とパスワードを記憶する必要なく、 Cloud Manager を使用できます。
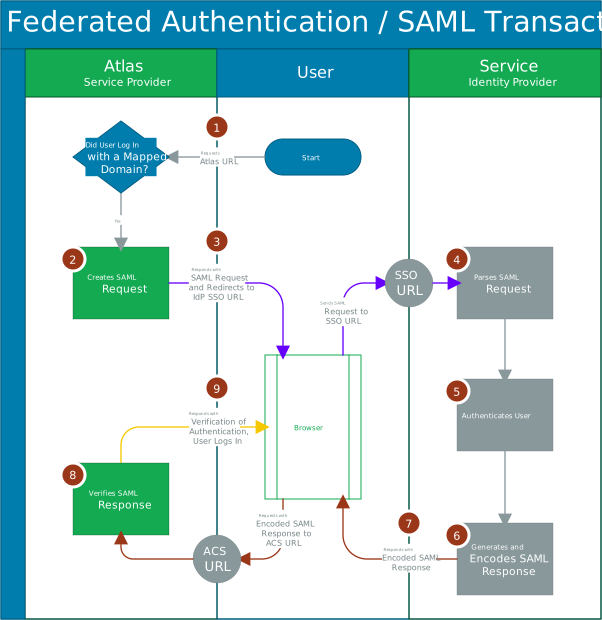
IdPを Cloud Manager にリンクするには、それぞれに適切なメタデータを指定します。 IdPを Cloud Manager にリンクしたら、ドメインと組織をIdPにマッピングします。
- ドメインマッピング
- ユーザーまたは別のユーザーがこれらのマップされたドメインのいずれかを使用してCloud Managerにログすると、 Cloud Manager は関連付けられている IdP にリダイレクトします。 IdP で認証すると、 Cloud Managerアプリケーションが返されます。ドメイン マッピングの詳細については、「 フェデレーション認証のドメイン マッピングの管理 」を参照してください。
- 組織マッピング
- IdP 経由でログするユーザーには、マッピングされたCloud Manager組織へのアクセス権が付与されます。選択した組織内で、これらのユーザーが持つロールを選択できます。組織マッピングの詳細については、「 フェデレーション認証の組織マッピングの管理 」を参照してください。
フェデレーション管理アクセス
フェデレーティッド認証はFederation
Management Consoleから管理できます。 インスタンスにフェデレーション設定を委任している 1 つ以上の組織でOrganization Ownerである限り、コンソールにアクセスできます。
Tutorials
Cloud Manager でフェデレーティッド認証を構成するには、次の手順を実行する必要があります。
ID プロバイダーを Cloud Manager にリンクして、ユーザーが信頼できるIdPを通じて認証されるようにします。
ドメインを ID プロバイダーにマッピングして、指定されたドメインのユーザーが IdP 経由で認証して、ログイン エクスペリエンスを効率化します。
IdP を設定すると、オプションで組織を ID プロバイダーにマッピングして、ユーザーに統合ログイン エクスペリエンスを提供できます。
フェデレーティッド認証の実装に関するエンドツーエンドのチュートリアル: