ユースケース: 支払い
業種: 金融サービス, セキュリティとコンプライアンス
製品: MongoDB Atlas、Queryable Encryption、カスタマーキー管理を使用した保管時の暗号化、プライベートエンドポイント、データベース監査、PCI DSS認証
提携する: Amazon Web Services
ソリューション概要
PCI DSSは、支払いアカウントデータの保護に関する参照標準となります。これにより、CHDを保存、処理、または送信するシステムに対して、技術的および運用上のプラクティスのベースラインが設定されます。これにより、チームは決済システムの保護と制御方法に関する共通の基準を得られます。
決済データを保護するには、通常、暗号化が必要です。従来のアプローチでは、フィールドが暗号化されると、その値で検索できなくなります。決済プラットフォームにとって、この制限は実用上の問題となります。不正調査は、カスタマーのメール、電話番号、アカウント参照などの機密フィールドの検索に依存しているためです。暗号化されたデータを検索する方法がないと、調査では、データを一括で復号化して露出を広げるか、オフラインで低速で作業するかという、不快な選択を迫られます。このジレンマが、ソリューションの設計上の問いにつながります。
決済プラットフォームが保存データを暗号化された状態に保ったまま、不正検知アナリストが値で検索できるようにするにはどうすればよいでしょうか?
PCI DSSは、決済データの保護方法の基準を引き上げています。その最新バージョンである v4.0 および v4.0.1 は、継続的なコンプライアンス、点での監査するに重点を置き、サービスプロバイダーの評価作業を軽減するためにスコープの縮小を検討します。
PCI DSSでは、コンプライアンスは責任共有モデルに従います。MongoDB Atlasはホストプラットフォームの運用セキュリティを確保し、カスタマーは配置の構成とデータポリシーを管理します。
簡単に言うと、MongoDB を使用することだけでは、ソリューションを PCI DSS に準拠させることはできません。コンプライアンスは、製品、そのプロセス、および組織を対象とした特定の環境を基準に評価されます。MongoDB Atlas は、認証済みのインフラストラクチャとデータレイヤー機能を提供します。これらの機能により、コンプライアンスの達成に必要な作業量を削減し、監査範囲を縮小することができます。ここでの価値は、加速と範囲の縮小であり、コンプライアンスの保証ではありません。
PCI DSSの概要とレイヤーの分裂
PCI セキュリティ標準協議会は PCI DSS を維持し、コントロール目標の下にグループ化された要件のセットを編成しています:
目的 | 要件 |
|---|---|
安全なネットワークをビルドして維持する |
|
アカウント データの保護 |
|
脆弱性マネジメントプログラムを維持する |
|
厳格なアクセス制御を実装する |
|
定期的にネットワークをモニターし、テストする。 |
|
情報セキュリティ ポリシーを維持 |
|
責任共有モデルの下では、これらの要件はこれらのレイヤーに分裂します。
インフラストラクチャレイヤー (プロバイダーの責任): 物理的セキュリティ、ネットワーク制御、プラットフォームのパッチ適用、および基礎のストレージの保管時の暗号化で構成されています。MongoDB クラウドは、QSAである Coalfire Systems により検証された PCI DSS 認証済みのサービスプロバイダーです。MongoDB クラウド内の CHD 環境では、QSA は MongoDB 信頼センターを通じてリクエストにより利用可能な MongoDB クラウド AOC に依頼できます。この事前検証済みレイヤーにより、カスタマーは基礎のインフラストラクチャを再監査する必要がなくなります。
アプリケーション層 (カスタマーの責任): 製品が CHD をどのように保存する、保護、クエリ、マスク、監査するか、および誰が情報を読み取れるかで構成されます。このレイヤーはカスタマーの設計上の決定とどまります。
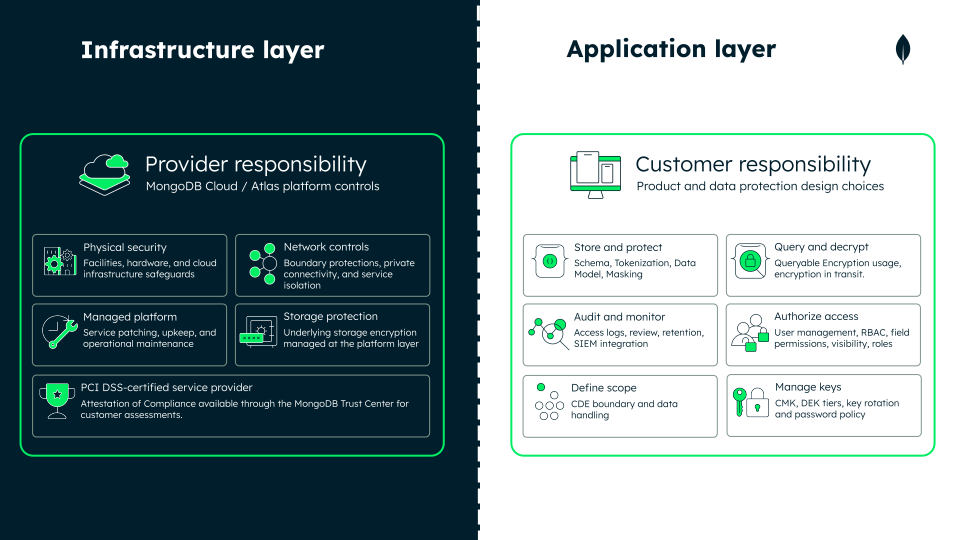
図1。PCI DSS 共有責任階層モデル
PSP プロジェクトは、アプリケーションレイヤーを満たします。リファレンスアーキテクチャとベストプラクティスのセットで構成されています。保存されたデータの保護、アクセスの制限、モニタリング、および監査範囲の縮小のために、アプリケーション レイヤーを PCI DSS の管理目標に合わせる方法を MongoDB を使用して示しています。このプロジェクトは、PCI DSS の導入を加速させるための初期㞂点となります。
アーキテクチャー提案
PSPプロジェクトは、PCI DSSに準拠したPSPプラットフォームです。このプラットフォームは、カード決済と承認、自動化された不正スコアリング、多階層のアナリストによる調査など、MongoDB Atlas上で決済ライフサイクルを実行します。ここでは、アナリストが明確な設計哲学に基づいて暗号化されたデータを検索する方法を紹介します。
すべてを暗号化された状態にし、すべてをクエリする。キーはユーザーが管理します。
Atlasから継承されたインフラストラクチャレイヤー(図1を参照)を使用すると、残りの作業はアプリケーションレイヤーで行われます。Atlasは、この作業をサポートするための多様な機能を提供しており、その中心となるのがQueryable Encryptionです。機能の全セットは、MongoDBの機能セクションに列挙されています。
Queryable Encryptionに注目
従来の方法では、フィールドは検索可能なようにプレーンテキストで保存されるか(データベースにアクセスできる人は読み取り可能)、または保護されるように暗号化された(ただし、検索はできなくなる)のいずれかです。Queryable Encryption は、サポートするクエリの種類について、そのいずれかの制約を取り除きます。
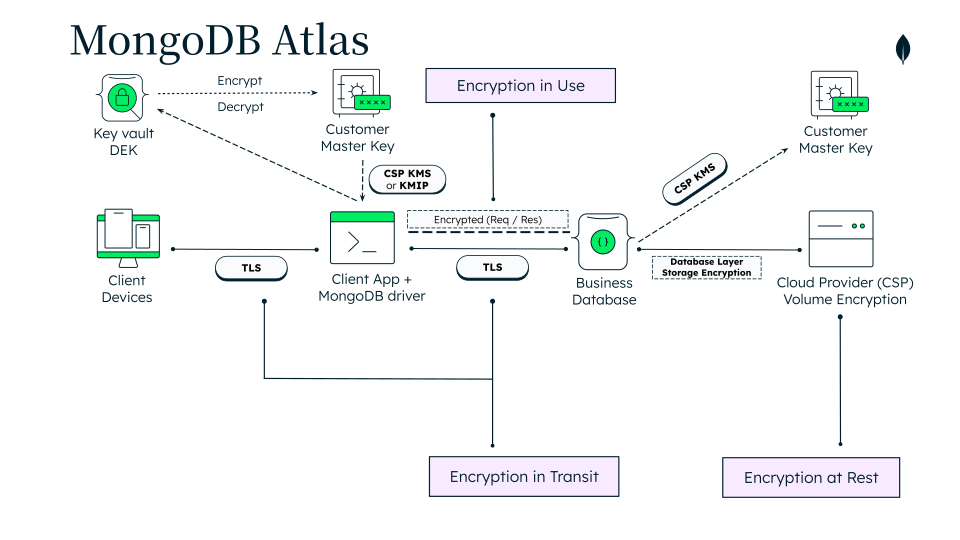
図 2。MongoDBの暗号化アーキテクチャ:Queryable Encryption、キーマネジメント、およびデータ保護レイヤー
等価検索が可能なフィールドの場合、フローは次のようになります。
ドライバーは、クライアント側でフィールドの DEK を使用して検索値を暗号化します。
サーバーは、その暗号化された値を暗号化されたインデックスと照合します。これは暗号文を暗号文と比較し、フィールドを複号化しません。
一致するドキュメントがアプリケーションプロセスに返されると、ドライバーは対象フィールドをメモリ内で復号します。MongoDB Atlas は暗号文のみを保存および処理します。暗号文は BSON Binary Subtype 06 として保持されるため、クラスターへのフルアクセス権を持つデータベース管理者にも、不透明なバイト列しか見えません。
PSP プロジェクトにおける具体的な効果:不正行為アナリストは、暗号化されたメール、電話、またはアカウント参照を使用してカスタマーを検索し、レコードを取得します。一方、平文値はAtlasに到達しません。この機能により、機密性の高い PII を保存時に暗号化された、CDE を拡大する一括復号化を行わずに値で利用可能にします。
保護は必要だが検索は不要なフィールドは、検索不可モードを使用し、承認されたエスカレートされたリクエストに対してのみ復号されます。データモデルセクションでは、両方のモードと、モードが保護するフィールドの両方をカバーしています。
アプリケーション層向けのMongoDBの機能
PSP プロジェクトは、いくつかの MongoDB と Atlas の機能を結合しています。それぞれは PCI DSS アプリケーション層の作業の特定の部分に対応します。
機能 | プロジェクトにおけるロール | PCI DSS 管理目的 | MongoDB ドキュメント |
|---|---|---|---|
Queryble Encryption:等価検索 | 暗号化された PII (メール、電話番号、アカウント参照) を完全一致で検索します。フィールドはクライアント側で暗号化されるため、データベースサーバーはその暗号文のみを保存および処理し、平文を受け取りません。 | 保存されたアカウントデータを保護し、アクセスを制限する。 | |
Queryable Encryption: 検索不可、およびクライアント側フィールドレベル暗号化 | 機密性の高いフィールド(住所、政府ID、生のゲートウェイペイロード)を暗号化して取得専用にし、クライアント側で復号化します。 | 保存されたアカウントデータを保護し、アクセスを制限する。 | |
カスタマーマネージドキー | カスタマー自身の KMS に CMK を保管します。マスター キーはそこに保管されるため、MongoDB はそれらにアクセスできません。一方、データ キーはそれらの下で暗号化されます。 | 保存されたアカウントデータを保護する。 | |
自動暗号化共有ライブラリ: | ドライバー/アプリケーションプロセス内で暗号化と復号化を実行することで、暗号化されたフィールドの平文が Atlas へネットワークを介して送信されないようにします。 | 保存されたアカウントデータを保護し、転送中に暗号化します。 | |
RBAC と ID フェデレーション | データベースおよびコレクションレベルでの細かいロールベースのアクセス制御では、認証にLDAC / Active ディレクトリ、OpenID Connect、およびワークフォースアイデンティティフェデレーションを使用します。 | ニードトゥノーに基づいてアクセスを制限し、ユーザーを識別して認証する。 | |
2階層のデータ暗号化キー階層 | 階層ごとの Atlas ロールおよびデータベースユーザーを基盤として、暗号化により最小権限のフィールドの可視性を強制します。 | アクセスを必要な場合に限定します。 | |
プライベート ネットワーキング | カード保有者データトラフィックをプライベートエンドポイントを介してクラウドプロバイダーのバックボーン上に IP アローリスティングを使用して維持することによって、CDE の周りに定義されたネットワーク境界を形成します。 | セキュアなネットワークをビルドするおよび維持する。 | |
Atlas データベース監査する | 機密フィールドへのアクセスをレコードし、監査するレコードとしてレコードし、監査するログを検討するために SIEM システムへ転送します。 | すべてのアクセスをログし、モニターする。 | |
Atlas接続におけるTransport Layer セキュリティ 1.3 | すべてのネットワークホップでカード所有者データを暗号化する。 | 転送中データを暗号化する。 | |
BIAN-準拠スキーマを持つ document model | カードモデル、トランザクション、関係者データにより、カード所有者データを分離し、最小限に抑えることが可能です。 | スコープ設定とデータ最小化をサポートします。 |
隣接ユースケース
安定した API 境界、フィールドレベルの Queryable Encryption、アクセス階層ごとの DEK モデルなど、このソリューションの中核となる原則は、その他のユースケースにも適用できます。
オープンファイナンス: 第三者がカスタマーが承認したフィールドのみにアクセスできるよう制限する、同意の範囲内のデータアクセス。例えば PSD2 および消費者データ権など。
医療: HIPAA に基づく保護対象保健情報。
保険および資産:GDPR の下で政府の識別子および金融口座データを処理するプラットフォーム。
参照アーキテクチャ
PSP プロジェクトは、標準カード決済チェーン内の決済ゲートウェイの位置です:
加盟店のバックエンド
決済ゲートウェイ: プロセッサー、アクワイヤー、カードネットワーク、およびイッシュアー
PCI DSSの対象となるストレージ、暗号化、およびどのカード会員データフィールドを誰が読み取れるかを管理するアクセス制御を所有しています。カードネットワークやプロセッサをエミュレートするものではないため、このアーキテクチャはデータセキュリティ層に重点を置いています。
プロセッサー、アクワイアラ、カードネットワーク、カード発行会社などのダウンストリームアクターは外部サブシステムであり、プロバイダーを通じてアクセスされます。デモでは、各プロバイダーに組み込みモジュールがあり、プロジェクトを自己完結型に保っていますが、本番環境では実際の外部サブシステムに置き換えることができます。カード発行会社はそのようなプロバイダーの1つです。その組み込みモジュールはデモ用にカードデータを内部に保存しますが、本番環境ではそのデータは外部の発行会社に保存されます。
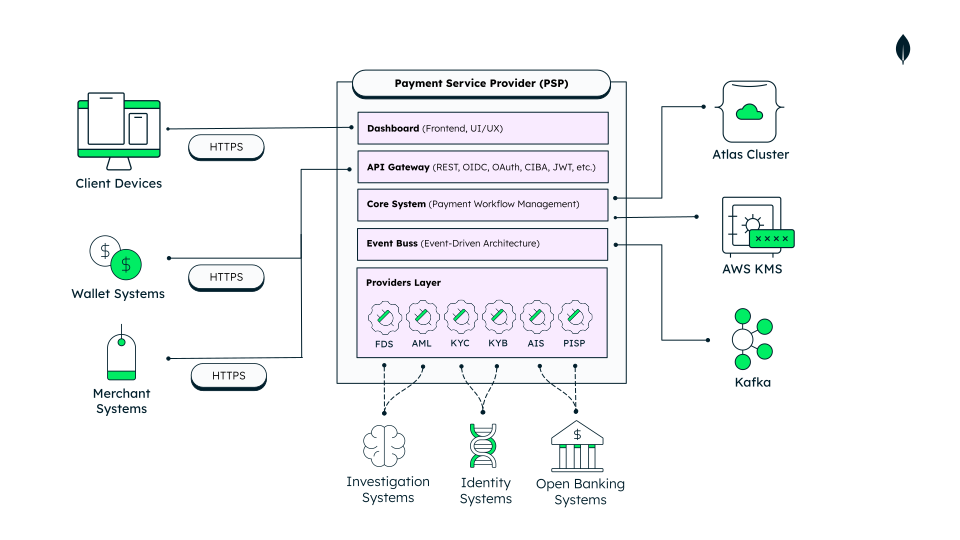
図 3。PSPプラットフォームの階層型アーキテクチャと外部コンポーネント
アーキテクチャコンポーネント
このアーキテクチャは、次のコンポーネントで構成されています。
PSP ダッシュボード (フロントエンド): プレゼンテーション レイヤー。それはデータベースと直接通信しません。チェックアウト時に、PANはトークン化されます。そのため、完全なPANはPSPコアによって送信されたり保存されたりすることはありません。
PSP API gateway (バックエンド): 単一のエントリポイントであり、保護されたフィールドを復号できる唯一のコンポーネントです。Queryable Encryptionクライアントを保持し、呼び出し元のロールを解決し、リクエストごとに適切なキー階層を選択します。ユーザーインターフェース、サービスアカウント、統合を含むすべての呼び出し元は、同じAPIを経由し、同じRBACおよびキー規則の対象となります。
MongoDB Atlas(M10 以上)と Queryable Encryption:保護対象の各フィールドについて、暗号文(バイナリのサブタイプ 06)のみを保存します。クラスターへのフルアクセス権を持つデータベース管理者にも、不透明なバイト列しか見えません。TLS 1.3 により、転送中のすべてのデータが保護されます。PSP プロジェクトでは、本番環境でサポートされている等価検索を使用します。
AWS KMS: データ暗号化キーを暗号化および復号化する CMK を保持します。CMK は KMS に保持されており、MongoDB はこれにアクセスできません。ローカル キー プロバイダーは、デモ用のオフラインのフォールバックとして利用できます。
注意
Queryable Encryption のプレフィックス、サフィックス、サブストリングクエリのサポートはパブリックプレビュー版であり、MongoDB 8.2 以降が必要です。Atlas クラスターと crypt_shared ライブラリの両方で、MongoDB 8.2 以降を使用していることを確認してください。Equality クエリと範囲 クエリには 8.2 は必要ありません。
データモデルアプローチ
PSP プロジェクトのデータモデルは BIAN サービスドメイン命名規約に従っているため、すべてのコレクションとフィールドは BIAN 標準で定義されているサービスドメインにマップされます。BIAN に加えて、MongoDB Queryable Encryption はフィールド レベルのセキュリティ構成を規定します。
クエリの種類とプロジェクトがそれらをどのように適用するか
MongoDB Queryable Encryption は、フィールドをクライアント側で暗号化したまま、サーバーが暗号文をクエリできるようにします。PSP プロジェクトでは、次のクエリ型を使用します。
同等性(プロダクション): PCI DSS の範囲内のルックアップ キーの検索可能なモード。ドライバーはクエリ値を暗号化し、暗号化されたインデックスと照合します。そのため、サーバーはフィールドを復号化しません。この機能により、不正行為アナリストは、プレーンテキストを公開することなく、メール、電話番号、またはアカウント参照によってレコードを検索できます。
クエリなし(取得のみ):住所、政府発行の識別子、未加工のゲートウェイペイロードなど、機密性が最も高いフィールドに使用する検索不可モードです。認可されたクライアントのみが、これらのフィールドを必要なときに復号します。
範囲 (本番): 値帯検索に利用されます。例えば、金額範囲によるフィルターなどです。量を暗号化された状態に保ちます。
接頭辞、接尾辞、および部分文字列(パブリック プレビュー):暗号化された身元フィールドに対する KYC スタイルの部分一致検索で実装されました。
PCI DSSの対象となるカードおよびPIIフィールドについては、アクセス設計は以下のカテゴリに分類されます。
フィールド | 分類 | 暗号化モード | 検索可能 |
|---|---|---|---|
| アカウント参照 / PII |
| はい |
| アカウント参照 |
| はい |
| PII |
| はい |
| PII |
| はい |
| CHD |
| No |
| 高PII |
| No |
| 高PII |
| No |
| 機密なオペレーション |
| No |
| ネットワーク トークン | プレーンテキスト | はい |
| 表示のみ | プレーンテキスト | No |
完全なPAN ( | CHD | PSPコアには保存されません | PSPコアでは該当なし |
CVV と PIN | 機密認証データ | 保存されない | 該当なし |
カード保有者データを可能な限り範囲外にするデザイン上の決定には、次のようなものがあります。
PAN トークン化: アプリケーションは、完全な PAN を
tok_<uuid>サロゲート トークンに置き換え、表示用に下 4 桁のみを保持します。機密認証データ (SAD) の取得なし: エンドポイントとなる接続されたデバイスは、CVV や PIN などの SAD を決して取得しません。
セグメンテーションとトークン化によるスコープの削減
一般的な PCI DSS のプラクティスでは、カード所有者データを必要としないシステムに保存しないため、プラットフォームの大部分は CDE の対象外となります。これらの技術では、CDE をシステムの他の部分から分離するセグメンテーションと、プライマリアカウント番号を専用のトークン化ボールトに保存されている代理トークンに置き換えるトークン化を適用します。セグメンテーションは PCI DSS の要件ではありませんが、システムを対象外とし、評価コストを削減します。使用する場合は、文書化し、正当性を確保し、検証する必要があります。
PSP プロジェクトでは、これらの手法をデータレイヤーに適用します。
PSP コアには完全な PAN が永久に保存されることはない。コアは、サロゲート トークン、BIN、および最後の 4 桁のみを保存します。プラットフォームのほとんどはカード所有者データを含まず、対象外となります。完全な PAN は、本番環境では外部のものであるカード発行者サブシステムに属します。デモでは、置き換え可能な組み込みの発行者モジュールが代わりになり、PAN を、
QE:equalityで暗号化された独自の分離されたボルトに保存します。このフィールドは、複号化されることなく、正確な検索と重複の検出の対象として一致させることができます。PII は一元化されています: メールや電話番号などの識別フィールドは、契約、カード、およびトランザクションのレコードが参照する単一の BIAN SD-13 パーティ コレクションに保存されています。データ主体の消去リクエストを保護および処理するための一元的な場所。
機密性の高いフィールドは、別のキー階層によって保護されます。
QE:noneフィールドは検索可能なQE:equalityフィールドとは異なるデータ暗号化キー階層を使用するため、機密データと非機密データの境界はキーによって強制されます。
これはリファレンスパスワードなしであり、認定ではありません。CDEの定義とその検証は引き続きカスタマーの責任であり、評価者が確認する必要があります。
アクセス制御が適用されるキー、アプリケーションコードではなく
DEKを暗号化階層から分離します:
ルックアップ階層:
QE:equalityキーは、検索のために認証されたすべての分析ロールで利用できます。機密性の高い階層:
QE:noneキーは、有効な短命のエスカレーション トークンを所持しているレベル 2 の調査官および読み取り専用のセキュリティ監査官にのみアクセスできます。〈strong〉デザインの核心:〈/strong〉レベル 1クライアントの暗号化されたフィールドマップには機密キーが含まれていないため、ドライバーはこれらのフィールドを復号化してきないため、暗号文として返します。ここでのフィールドレベルのアクセス制御は、アプリケーションコード内のプロジェクションではなく、暗号化によるものです。そのため、クエリのバグによる意図せずの情報漏えいのリスクを低減できます。アナリストがケースをエスカレートし、レベル 2 の調査官が承認すると、調査官はエスカレート トークンを受け取ります。このトークンにより、そのリクエストの機密階層クライアント プールが有効化されます。
ソリューションのビルド
このセクションは、ソリューションを実行するして評価したいチーム向けの配置ガイドです。配置を成功させるために重要な構成の選択、スタックをローカルで実行する方法、および本番環境用に配置する方法について説明します。このソリューションを実装するには、このGithub リポジトリを使用してください。
前提条件を設定する
プロジェクトが次の要件を満たしていることを確認してください。
Node.js 20 LTS 以上。
DockerとDocker Compose(フルスタックを実行するために推奨)。
M10以上のMongoDB Atlasクラスター。Queryable Encryptionは、無料のクラスターでは利用できません。
Amazon Web Services KMS などのキー プロバイダー、またはオフライン開発用のローカル プロバイダー
PSP_KMS_PROVIDER=local。自動暗号化共有ライブラリ。MongoDB Enterpriseのダウンロードからダウンロードし、
MONGODB_CRYPT_SHARED_LIB_PATHで指定します。設定されていない場合、バックエンドは一般的なインストールパスにフォールバックします。
KMSを構成する
データベース設定コマンド npm run setup:db を使用して、MongoDB キー保管庫をプロビジョニングします。各暗号化されたフィールドに DEK を使用し、CMK でラップします。このステップは冪等であるため、安全に再実行して既存のキーを再利用できます。
本番環境や本番環境に近い配置では、Amazon Web Services KMSなどのマネージドKMSを使用してください。CMKは組織のアカウント内に保持され、MongoDBはそれにアクセスできません。
Amazon Web Services KMSの場合は、環境変数を使用してプロバイダーを構成します。
PSP_KMS_PROVIDER=awsAWS_CMK_ARN=arn:aws:kms:<region>:<account-id>:key/<key-id>AWS_REGION=<region>AWS_ACCESS_KEY_ID=<access-key-id>AWS_SECRET_ACCESS_KEY=<secret-access-key># AWS_SESSION_TOKEN=<token> # optional, for temporary credentialsあるいは、マスターキーを環境変数に保持するローカルキープロバイダーを使用することもできます。この設定は、オフラインでのデモやローカル開発の回避策として機能するものであり、実際のカード会員データには適していません。
オフラインデモ用にローカルKMSの回避策を構成します:
PSP_KMS_PROVIDER=localPSP_KMS_LOCAL_MASTER_KEY=<96-byte base64 key> # generate with: npm run setup:key:masterローカルプロバイダーには、96バイトのbase64マスターキーが必要です。MongoDB Queryable Encryptionは、ローカルプロバイダーに対してこのサイズを想定しています。
イベント バスを設定する
プラットフォームはイベント駆動型です。ビジネスおよびコンプライアンスのイベントは、イベントバスを介して流れます。エンジンは EVENT_BUS_ENGINE によって選択されます。その選択に関わらず、同じパブリッシャーおよびコンシューマー コードが実行されます。
本番環境や高スループットの環境ではKafkaを使用することで、イベントの耐久性とパーティション化が確保され、他のシステムで利用できるようになります。
EVENT_BUS_ENGINE=kafkaKAFKA_BROKERS=broker1:9092,broker2:9092KAFKA_CLIENT_ID=pci-pspKAFKA_SSL=trueKAFKA_SASL_MECHANISM=plain # or scram-sha-256 / scram-sha-512KAFKA_SASL_USERNAME=<username>KAFKA_SASL_PASSWORD=<password>EVENT_BUS_TOPIC_PREFIX=pci.pspローカル開発、デモ、低ボリュームの配置など、負荷の少ない環境には、プロセス内エンジンを使用します。
EVENT_BUS_ENGINE=in-processカードデータは暗号化されたエンベロープとして送信されるため、エンジンの選択によって PCI DSS への対応状況が変わることはありません。
追加設定を行う
スタックを開始する前に、ルート .env で次の値を設定してください。
MongoDB Atlas:
MONGODB_URI,MONGODB_DB_NAMEQE 共有ライブラリ:
MONGODB_CRYPT_SHARED_LIB_PATH認証:
PSP_JWT_SECRET、PSP_OAUTH_KEY_PROVIDERフロントエンド/マーチャント:
NEXT_PUBLIC_PSP_URL_BACKEND_PUBLIC,PSP_MERCHANT_OAUTH_CLIENT_ID,PSP_MERCHANT_OAUTH_CLIENT_SECRET,PSP_MERCHANT_SESSION_SECRET
リポジトリには編集用の .envファイルが含まれています。完全なリストについては、インストールウィキページを参照してください。
Docker Compose を使用してデモをローカルで実行
依存関係をインストールし、データベースをプロビジョニングしてシードし、スタックを開始します。Docker Compose は、初回実行する際に推奧される方法です。バックエンド、PSP ポータル、およびマーチャント アプリを、コンテナ化された完結型スタックとして起動します。
npm run setup # install root + backend + frontend + merchant dependenciesnpm run setup:db # create QE collections, provision DEKs and indexesnpm run setup:seed # insert synthetic BIAN demo datadocker compose up # start the full stackホットリロードを使用したローカル開発には、docker compose up の代わりに npm run dev を使用します。
起動後、サービスは次の場所からアクセスできます:
http://localhost:8080 のPSPポータル
次の場所にあるマーチャントアプリ:http://localhost:8082
http://localhost:8081 のバックエンドAPI
OpenAPI/Swagger で
/docヘルスチェックの実行場所
/api/v1/system/health
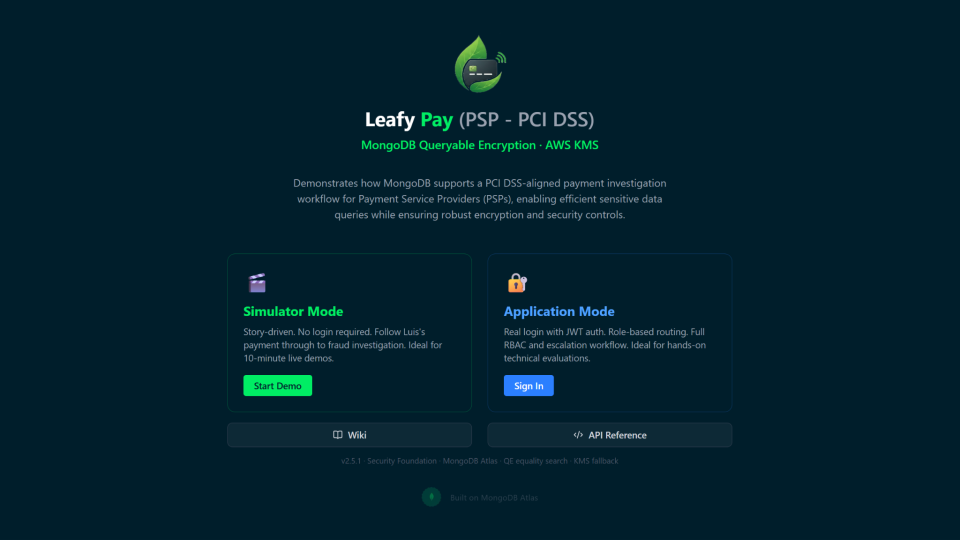
図 4。Leafy Payアプリケーションのデモユーザーインターフェース
setup:db 有効な KMS 認証情報を持つライブの M10 以上の Atlas クラスターが必要です。デモでは合成データのみを使用します。
本番環境に配置する
本番環境または共有環境では、単一の Docker Compose ホストではなく Kubernetes にデプロイします。
npm run deploy:kube # Kubernetes deploy via tools/kube.ts# npm run deploy:docker # alternative: containerised deploy with docker compose推奨される本番環境の設定:
キープロバイダーとKafkaイベントバスにはAmazon Web Services KMSを使用します。
QE 階層ごとの接続文字列と認証情報を Kubernetes secret として提供してください。
TLS経由でクライアントトラフィックを終了し、可能な場合はプライベートエンドポイント経由でAtlasに到達します。
AWS KMS が導入されたら、バックエンドを水平方向にスケールします。ローカルキープロバイダーで実行している間は、レプリカは 1 つだけにします。
キーポイント
初日から共有の責任を念頭に置いた設計: MongoDB Atlas の PCI DSS 認定により、インフラストラクチャ層を AOC を通じて継承できますが、アプリケーション層は引き続きカスタマーの責任となります。
暗号化と検索可能性を両立させる: Queryable Encryption は、サーバーが復号化することなく、暗号化された PII に対して完全一致検索をサポートします。これにより、「調査のために復号化する」というトレードオフが軽減され、PCI DSS の範囲が広がる傾向が緩和されます。
コードだけでなくキーでアクセス制御を強制する: 階層ごとのDEKモデルにより、フィールドレベルのアクセスが暗号化されます。権限の低いクライアントは機密フィールドを復号できないため、クエリのバグによって機密フィールドが漏洩する可能性が低くなります。
データ保護前の範囲縮小: PAN をトークン化し、マスク化された下4桁のみを保存することで、ほとんどのシステムがカード保有者データの範囲外になります。範囲外のデータは、暗号化されているが範囲内にあるデータよりも制御の必要性が低いため、範囲を縮小することで監査する対象が縮小されます。
キーの有効期間を超えて存続する監査する証跡を設計する: 追記専用アクセスログは暗号化せず、記述対象のデータとは別に保管します。それによりキーのローテーション後も読み取り可能に保たれ、PCI DSS が求めるアクセスログ記録とモニタリングをサポートします。
作成者
- Antonio Membrides Espinosa, MongoDB