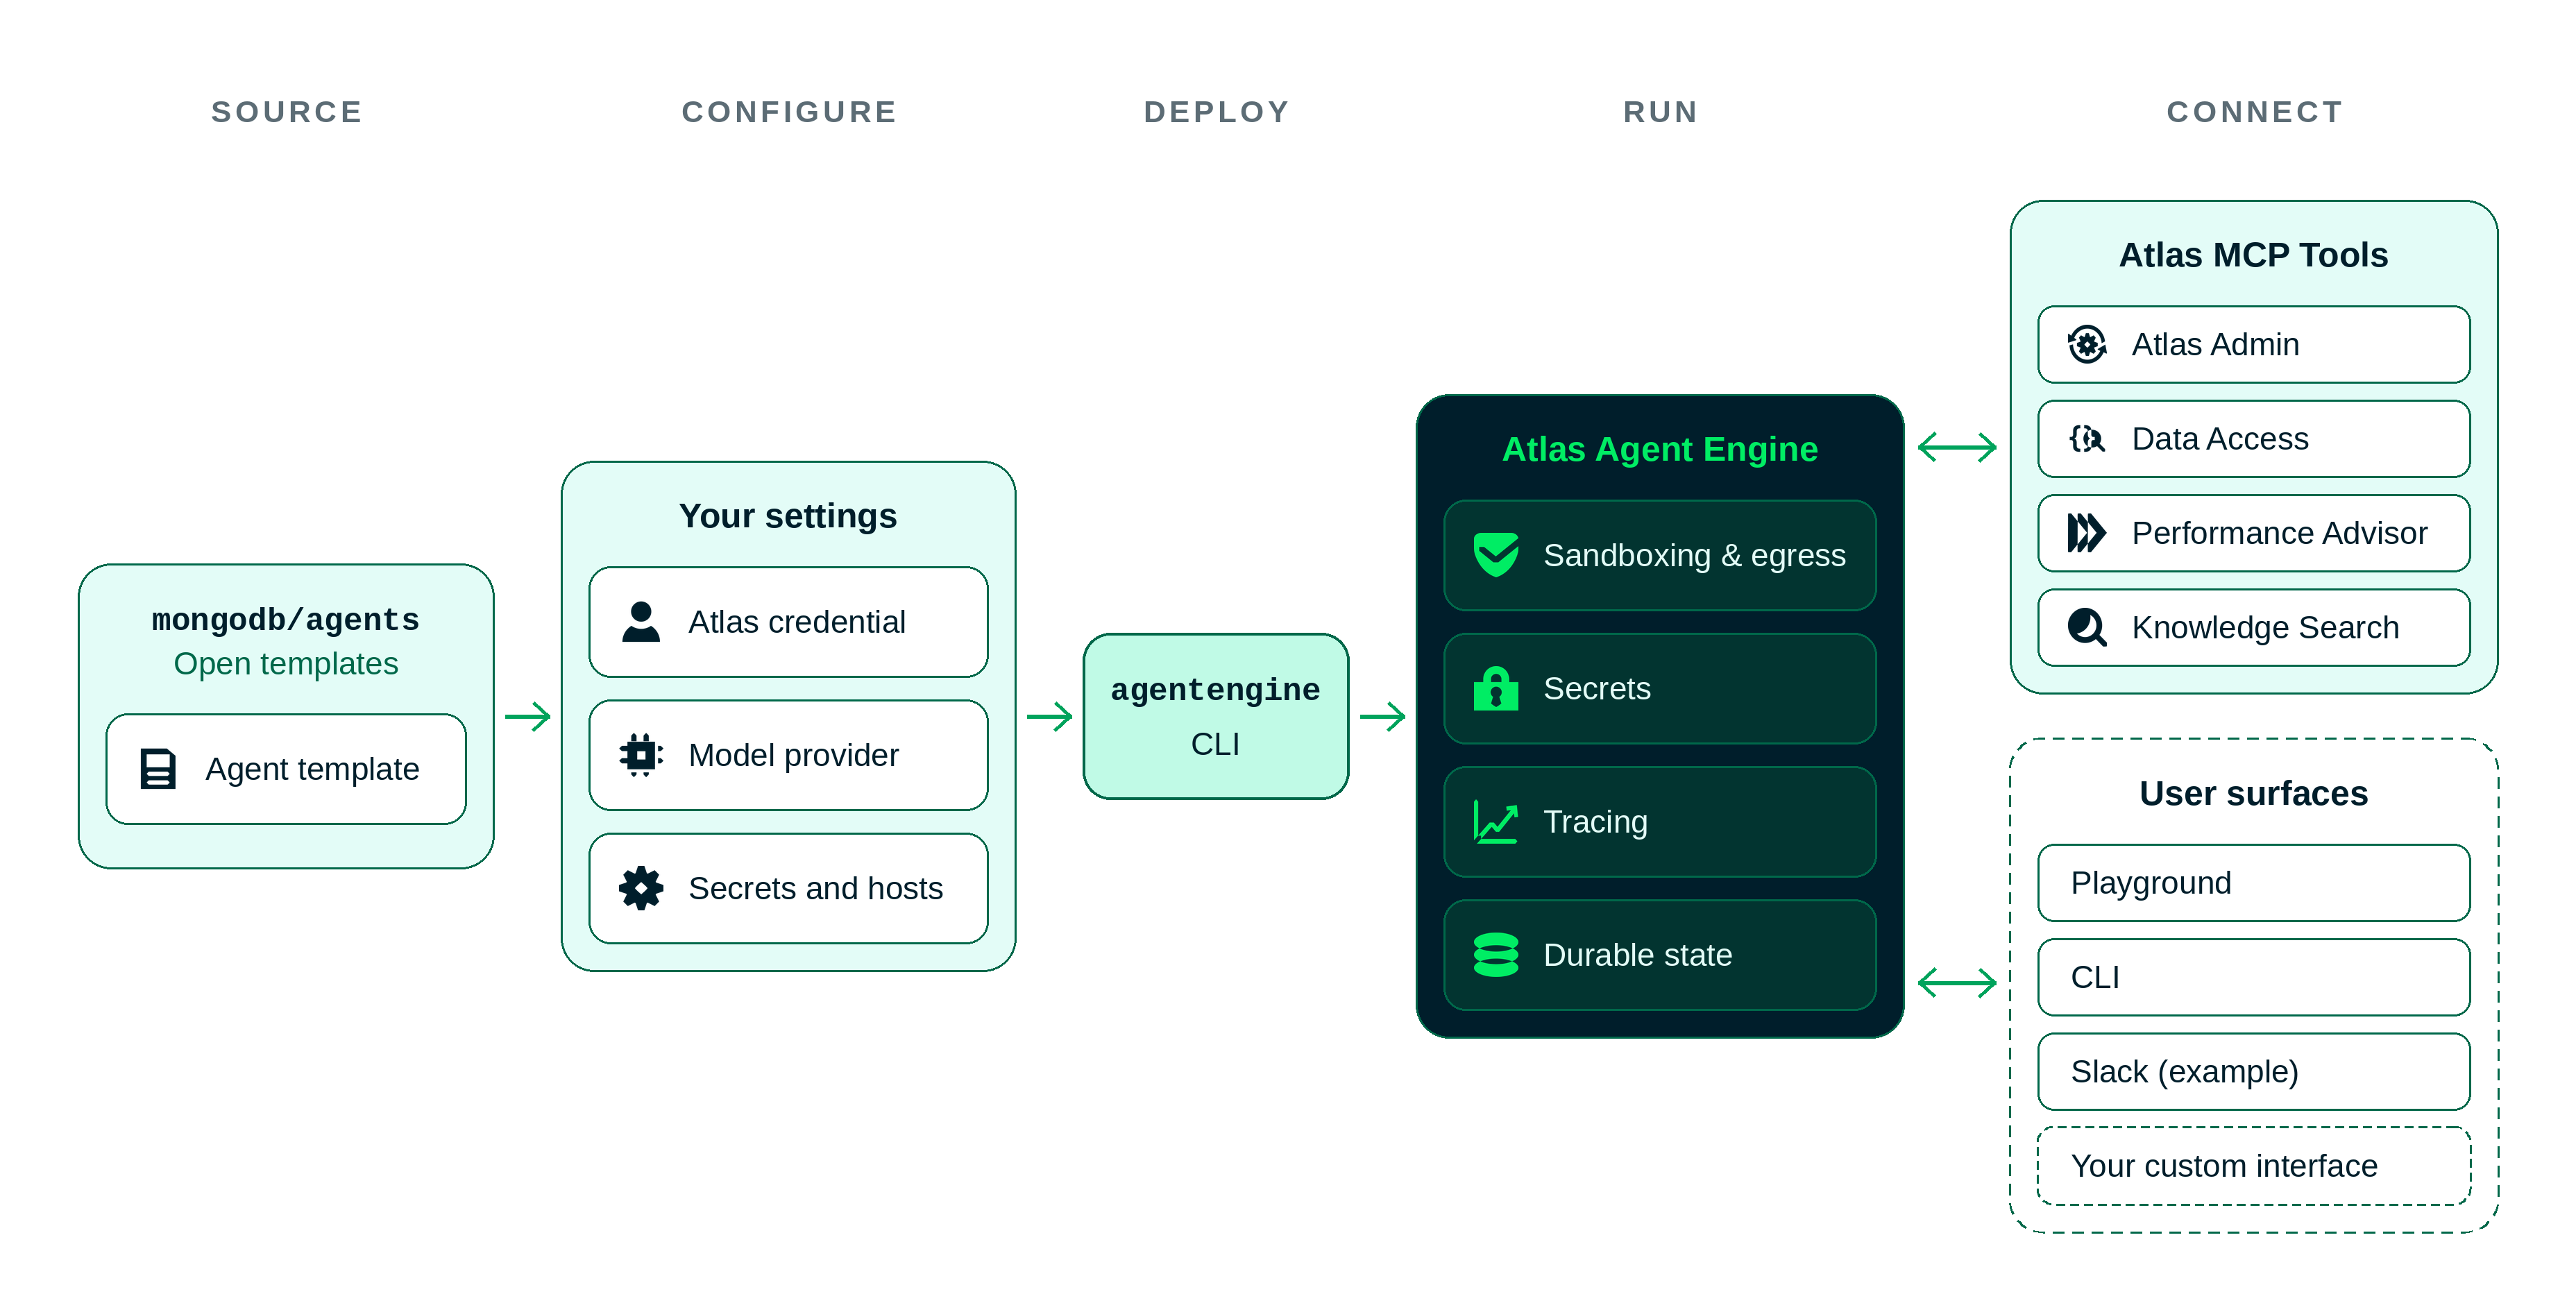
MongoDB Agent テンプレートは、 MongoDBおよびMongoDB Atlasで動作するエージェントを構築するための事前構築済みの開始点です。各テンプレートをローカルで実行し、 MongoDB Atlas Agent Engine に配置できます。
各テンプレートには、 MongoDBエージェントのリポジトリに、独自の設定と配置の手順が含まれています。ルート レベルでリポジトリをクローンしてテンプレートにアクセスし、テンプレートのディレクトリからコマンドを実行します。
注意
MongoDB Atlas Agent Engine はパブリック プレビュー段階です。エージェントを本番環境のワークロードにデプロイする前に、 エージェントエンジンの制限を確認してください 。
利用可能なテンプレート
MongoDBエージェントのリポジトリには次のテンプレートが含まれています。
Template | 説明 |
|---|---|
MongoDBデータを調査し、 MongoDB Atlas環境に関する質問に回答するための対話エージェント。 MongoDB Atlas Explorer は、 MongoDB Atlasマネージド モデル コンテキスト プロトコル(MFP)ツールとMongoDBエージェント スキーム バンドルを使用します。デフォルトでは読み取り専用です 。 | |
MongoDB Atlas Performance Advisor を使用して低速クエリを検出し、最も影響の高いクエリシェイプを説明する読み取り専用エージェント。 MongoDB Atlasクエリインサイトは、クエリの最適化、スキーマ設計、検索、クエリ、接続にMongoDB Atlasマネージド MCP ツール とMongoDBエージェント 特権 を使用します。 |
MongoDB Atlas Explorer Slack Bot
セルフホスト型 Bot を使用してSlackからMongoDB Atlas Explorer に対話することもできます。ボットの許可リスト上のすべてのユーザーは、自分の Atlas 権限を使用するのではなく、1 つの Atlas ID を共有します。 MongoDB Atlas Explorer ボットをローカルで実行する方法、または Vercel に配置する方法については、 MongoDB Atlas Explorer Slackボットの README を参照してください。
前提条件
MongoDB Agent テンプレートを使用する前に、次の前提条件が必要です。
Node.js 24 以降。
pnpm.
Atlas CLI 1.58 以降。
agentengineCLI。 CLI をインストールする方法については、 MongoDB Atlas Agent Engine のドキュメントの「 インストールと認証 」を参照してください。エージェントで調査するデータを含むMongoDB Atlasプロジェクト。
大規模言語モデル(llm)プロバイダーのAPIキー。デフォルトでは 、テンプレートは OpenAI を使用します。
認証情報とアクセス権の設定
MongoDB Agent テンプレートは、プロジェクト レベルのMongoDB MCP 構成を通じてMongoDB Atlasプロジェクトに接続します。アクセスを構成するには、次の手順に従います。
Atlas CLI を使用して、 MongoDB Atlasにプロジェクトレベルの MCP 構成を作成します。
以下のコマンドを実行して、プロジェクトレベルの MCP 構成を作成します。プロジェクトIDを指定するには
--groupIdオプションを使用し、リクエストファイルへのパスを指定するには--fileオプションを使用します。atlas api remoteMcpConfigurations createGroupMcpConfig --groupId <your-group-id> --file <your-request-file-path> エージェントに必要な最小特権のMongoDB Atlasロール(
GROUP_DATA_ACCESS_READ_ONLYなど)を割り当てます。MCP構成ファイルで、ローカル パブリックIPアドレスとMongoDB Atlas Agent Engine のIPアドレスを追加します。
34.196.57.85と54.227.181.25の 2 つのアドレスは、Atlas エージェント エンジンのIPアドレスです。YOUR_LOCAL_PUBLIC_IPを自分のアドレスに置き換え、配置されたエージェントが接続できるように両方の Atlas Agent Engine アドレスを保持します。以下は、リクエストサンプルの例です。{ "mcpConfigName": "{template-name-environment}", "roles": [ "GROUP_DATA_ACCESS_READ_ONLY" ], "ipAccessList": [ { "ipAddress": "YOUR_LOCAL_PUBLIC_IP" }, { "ipAddress": "34.196.57.85" }, { "ipAddress": "54.227.181.25" } ] }
MCP 構成のクライアントシークレットを作成します。シークレットは、構成のロールを継承します。
以下のコマンドを実行して、クライアントシークレットを作成します。プロジェクトIDを指定するには
--groupIdオプションを使用し、MCP 構成のIDを指定するには--mcpConfigIdオプションを、シークレットメタデータファイルへのパスを指定するには--fileオプションを使用します。atlas api remoteMcpConfigurations createGroupMcpSecret --groupId <your-group-id> --mcpConfigId <your-mcp-id> --file <your-metadata-file-path> メタデータファイルで、シークレットの有効期限を設定します。次の例では、8760 時間(1 年)後に期限切れになるシークレットメタデータファイルを示しています。
{ "secretExpiresAfterHours": 8760 } クライアントシークレットをすぐにコピーして保存します。コマンドはクライアントシークレットを 1 回だけ返します。
クライアントID、クライアントシークレット、および LM プロバイダーAPIキーを保存します。
ローカル開発では、これらは
.envファイルに保存されます。配置されたエージェントの場合は、agentengine secret setコマンドを使用して Atlas Agent Engine のシークレット ストアにそれらを保存します。
ローカル開発、ステージング、本番などの各環境に対して個別の MCP 構成とシークレットを作成します。環境間で認証情報を共有しないでください。
重要
ipAccessListフィールドは、MCP 構成を使用できるIPアドレスを制限します。環境ごとに異なるIPアドレス許可リストを使用し、各環境が必要とするアドレスのみを含めます。
クライアントシークレットは MCP 構成のロールを継承するため、エージェントを使用するすべてのユーザーがMongoDB Atlasアクセスを共有します。したがって、エージェントのすべてのユーザーが必要とするMongoDB Atlasロールのみを付与します。
各テンプレートの完全なコマンドと構成ファイルについては、「 MongoDB Agent テンプレート README 」を参照してください。 Atlas Agent Engine でシークレットを保存する方法の詳細については、 MongoDB Atlas Agent Engine ドキュメントの「 シークレットのプロビジョニング 」を参照してください。
テンプレートの実行と配置
エージェントの認証情報を構成 したら、テンプレートをローカルで実行してテストし、 MongoDB Atlas Agent Engine に配置します。
テンプレートの実行
テンプレートをローカルで実行するには、 MongoDBエージェントリポジトリ内のテンプレートのディレクトリから次のコマンドを実行します。
agentengine dev up
テンプレートの実行方法の詳細については、テンプレート ディレクトリの README を参照してください。
テンプレートの配置
テンプレートを配置するには、 MongoDBエージェントリポジトリ内のテンプレートのディレクトリから次のコマンドを実行します。
agentengine deploy --auto
エージェントを配置する方法の詳細については、 MongoDB Atlas Agent Engine ドキュメントの「 ビルドの配置 」を参照してください。
セキュリティとデータ
次のリストには、 MongoDB Agent テンプレートのセキュリティとデータに関する考慮事項が含まれています。
デフォルトは読み取り専用 。 MongoDB Atlas Explorer は、 MCP 構成書込みロールを付与し、
ALLOW_WRITE_OPERATIONS環境変数を に設定している場合にのみ、 MongoDBtrueAtlasに書込みます。すべての書き込みは人間の承認のために一時停止されます。 MongoDB Atlas Query Insights はMongoDB Atlasに書き込みを行えません。LVM プロバイダーには プロンプトとツールの結果が表示されます。これには、エージェントが読み取ったクエリ結果が含まれます。データ処理ポリシーが組織のデータ ポリシーを満たす LVM プロバイダーを選択します。
シェルアクセスなし。エージェントは、サンドボックス内でシェルコマンドを実行できません。
任意のSlackボットをホストします。 Slackボットは例であり、マネージド サービスではありません。ホスト、保護、保守は自分で行います。
ロールバックまたはシャットダウン
配置とデータはユーザーが所有します。エージェントに障害またはセキュリティの問題が見つかった場合は、次の手順に従ってエージェントをロールバックまたはシャットダウンします。
Slackボットやスケジュールされたジョブなど、エージェントを呼び出すものはすべて停止します。 MongoDB Atlas Agent Engine でエージェントを一時停止することもできます。
MongoDB Atlasで MCPクライアントシークレットを削除します。
新しいクライアントシークレットを作成し、Atlas Agent Engine でシークレットを更新します。
agentengine deploy --build-id <build-id>コマンドを使用して最後の安全なビルドを再配置します。agentengine invokeコマンドを使用してエージェントが動作することを確認し、停止した呼び出しを再起動します。
制限
MongoDB Agent テンプレートには、次の制限があります。
テンプレートにはMongoDB Atlas が必要です。 MongoDB Enterprise Advanced、オンプレミス配置、またはMongoDB Atlas for Government はサポートされていません。
公式配置ワークフローはMongoDB Atlas Agent Engine のみをサポートします。セルフホスト型ランタイムはサポートされていません。
エージェントは、MongoDB Atlas環境の経時的な変更を追跡しません。
各 MCP 構成には 1 時間あたりのキャパシティー制限があります。 MongoDB Atlasサービス100 アカウントは最大 のアクティブなアクセス トークンを保持でき、各トークンは 1 時間有効です。同じ MCP 構成を使用するすべてのワークスペースとクライアントがその制限を共有します。 MongoDB Atlas Agent Engine は、通信を開始するたびに 2 つのトークンを作成するか、アイドル タイムアウト後に再開するたびに 2 つのトークンを作成します。そのウィンドウ内の追跡メッセージはセッションのプロセスを再利用し、トークンを作成しません。これにより、40 は50 1 時間あたりの新規または再開で を可能にします。エージェントがトークンの制限に達すると、古いトークンの有効期限が切れるまで新しい対話は失敗します。これには最大 1 時間かかります。詳細については、 MongoDBエージェントリポジトリの「アクセス トークン制限」を参照してください。
各テンプレートには、このリストがカバーしていない個々の制限もあります。最新の制限情報については、 MongoDBエージェントのリポジトリを参照してください。
詳細
MongoDBで動作するエージェントの詳細については、次のリソースを参照してください。