La autenticación federada de MongoDB vincula tus credenciales en muchos sistemas MongoDB. MongoDB Cloud Manager implementa la autenticación utilizando el modelo de Gestión Federada de Identidad.
Utilizando el modelo FIM:
Tu empresa gestiona tus credenciales mediante un proveedor de identidad (IdP).Gracias a su IdP, tu empresa puede permitirte autenticarte con otros servicios en internet.
Configuraste Cloud Manager para autenticar usando datos pasados desde tu Proveedor de Identidad.
Esto va más allá del inicio de sesión único (SSO), ya que es tu proveedor de identidad (IdP) quien gestiona tus credenciales, no MongoDB. Tus usuarios pueden usar Cloud Manager sin necesidad de recordar otro nombre de usuario y contraseña.
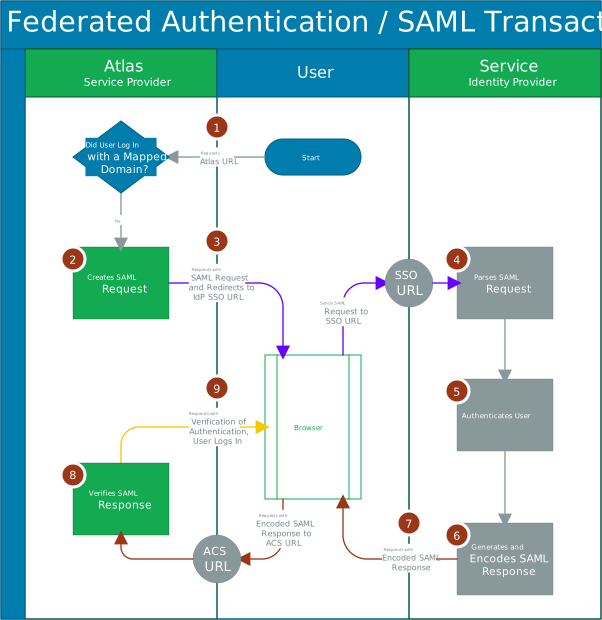
Para vincular tu proveedor de identidad a Cloud Manager, proporciona a cada uno los metadatos apropiados. Una vez que hayas vinculado tu proveedor de identidad a Cloud Manager, asigna dominios y organizaciones a tu proveedor de identidad:
- Asignación de dominio
- Si usted u otro usuario inicia sesión en Cloud Manager utilizando uno de estos dominios asignados, Cloud Manager le redirige al proveedor de identidad (IdP) asociado. Tras autenticarse con el IdP, regresa a la aplicación Cloud Manager. Para obtener más información sobre la asignación de dominios, consulte la sección «Administrar la asignación de dominios para la autenticación federada».
- Mapeo de Organización
- Los usuarios que inician sesión a través del IdP obtienen acceso a las organizaciones de Cloud Manager asignadas. Puede elegir el rol que tendrán estos usuarios dentro de las organizaciones seleccionadas. Para obtener más información sobre la asignación de organizaciones, consulte Administrar la asignación de organizaciones para la autenticación federada.
Acceso a la gestión de federación
Puede gestionar la autenticación federada desde el Federation
Management Console. Puede acceder a la consola siempre que sea un Organization Owner en una o más organizaciones que estén delegando la configuración de la federación a la instancia.
Tutorials
Para configurar la autenticación federada en Cloud Manager, debes:
Vincula un proveedor de identidad a Cloud Manager para garantizar que tus usuarios se autentiquen a través de tu proveedor de identidad confiable.
Vincula domínios a tu proveedor de identidad para optimizar la experiencia de inicio de sesión de los usuarios de los dominios especificados, autenticándolos a través de un proveedor de identidad.
Una vez configurado su proveedor de identidad (IdP), puede, opcionalmente,asignar organizaciones a dicho proveedor para ofrecer a sus usuarios una experiencia de inicio de sesión unificada.
Tutoriales integrales sobre la implementación de autenticación federada: