Se puede configurar el Proyecto Atlas para usar un AWS rol IAM para acceder a las AWS KMS keys de cifrado en reposo. Se puede usar un rol existente o crear uno nuevo al activar cifrado en reposo en el Proyecto.
Nota
El Modelo de Responsabilidad Compartida de MongoDB Atlas define los deberes complementarios de MongoDB y sus clientes en el mantenimiento de un entorno de datos seguro y resiliente. Bajo este marco, MongoDB gestiona la seguridad y la integridad operativa de la plataforma subyacente, mientras que los clientes son responsables de la configuración, gestión y políticas de datos de sus implementaciones específicas. Para obtener un desglose detallado de la propiedad en materia de seguridad y excelencia operativa, consulta el Modelo de Responsabilidad Compartida.
Esta página trata sobre cómo configurar la gestión de claves de clientes en el proyecto Atlas para acceso basado en roles. También se puede configurar AWS PrivateLink en el AWS KMS para garantizar que todo el tráfico entre Atlas y el AWS KMS se realice a través de las interfaces de red privada de AWS.
Si aún no ha activado el cifrado en reposo para el proyecto de Atlas nuevo o existente, se debe seguir el procedimiento Activar el acceso basado en roles para la llave de cifrado para un proyecto para activar el cifrado en reposo para el proyecto de Atlas. Si hay un proyecto de Atlas para el que ya se activó el cifrado en reposo y configuró el acceso basado en credenciales a las llaves de cifrado, se debe seguir el procedimiento Cambiar a acceso basado en roles para la llave de cifrado para un proyecto para cambiar al acceso basado en roles a las llaves de cifrado.
Nota
Atlas Infinite
Atlas Infinite, en su versión preliminar pública, admite claves gestionadas por el cliente a través de AWS KMS. Para obtener más información sobre cómo funciona el cifrado en reposo para Atlas Infinite, consulte la sección Cifrado de Atlas Infinite.
Debes configurar la gestión de claves de cliente para el Proyecto Atlas antes de activarla en los clústeres de ese Proyecto.
Acceso requerido
Para configurar la gestión de claves de cliente, debes tener acceso de Project Owner al proyecto.
Los usuarios con acceso Organization Owner deben añadirse al proyecto como Project Owner.
Habilitar claves gestionadas por el cliente con AWS KMS
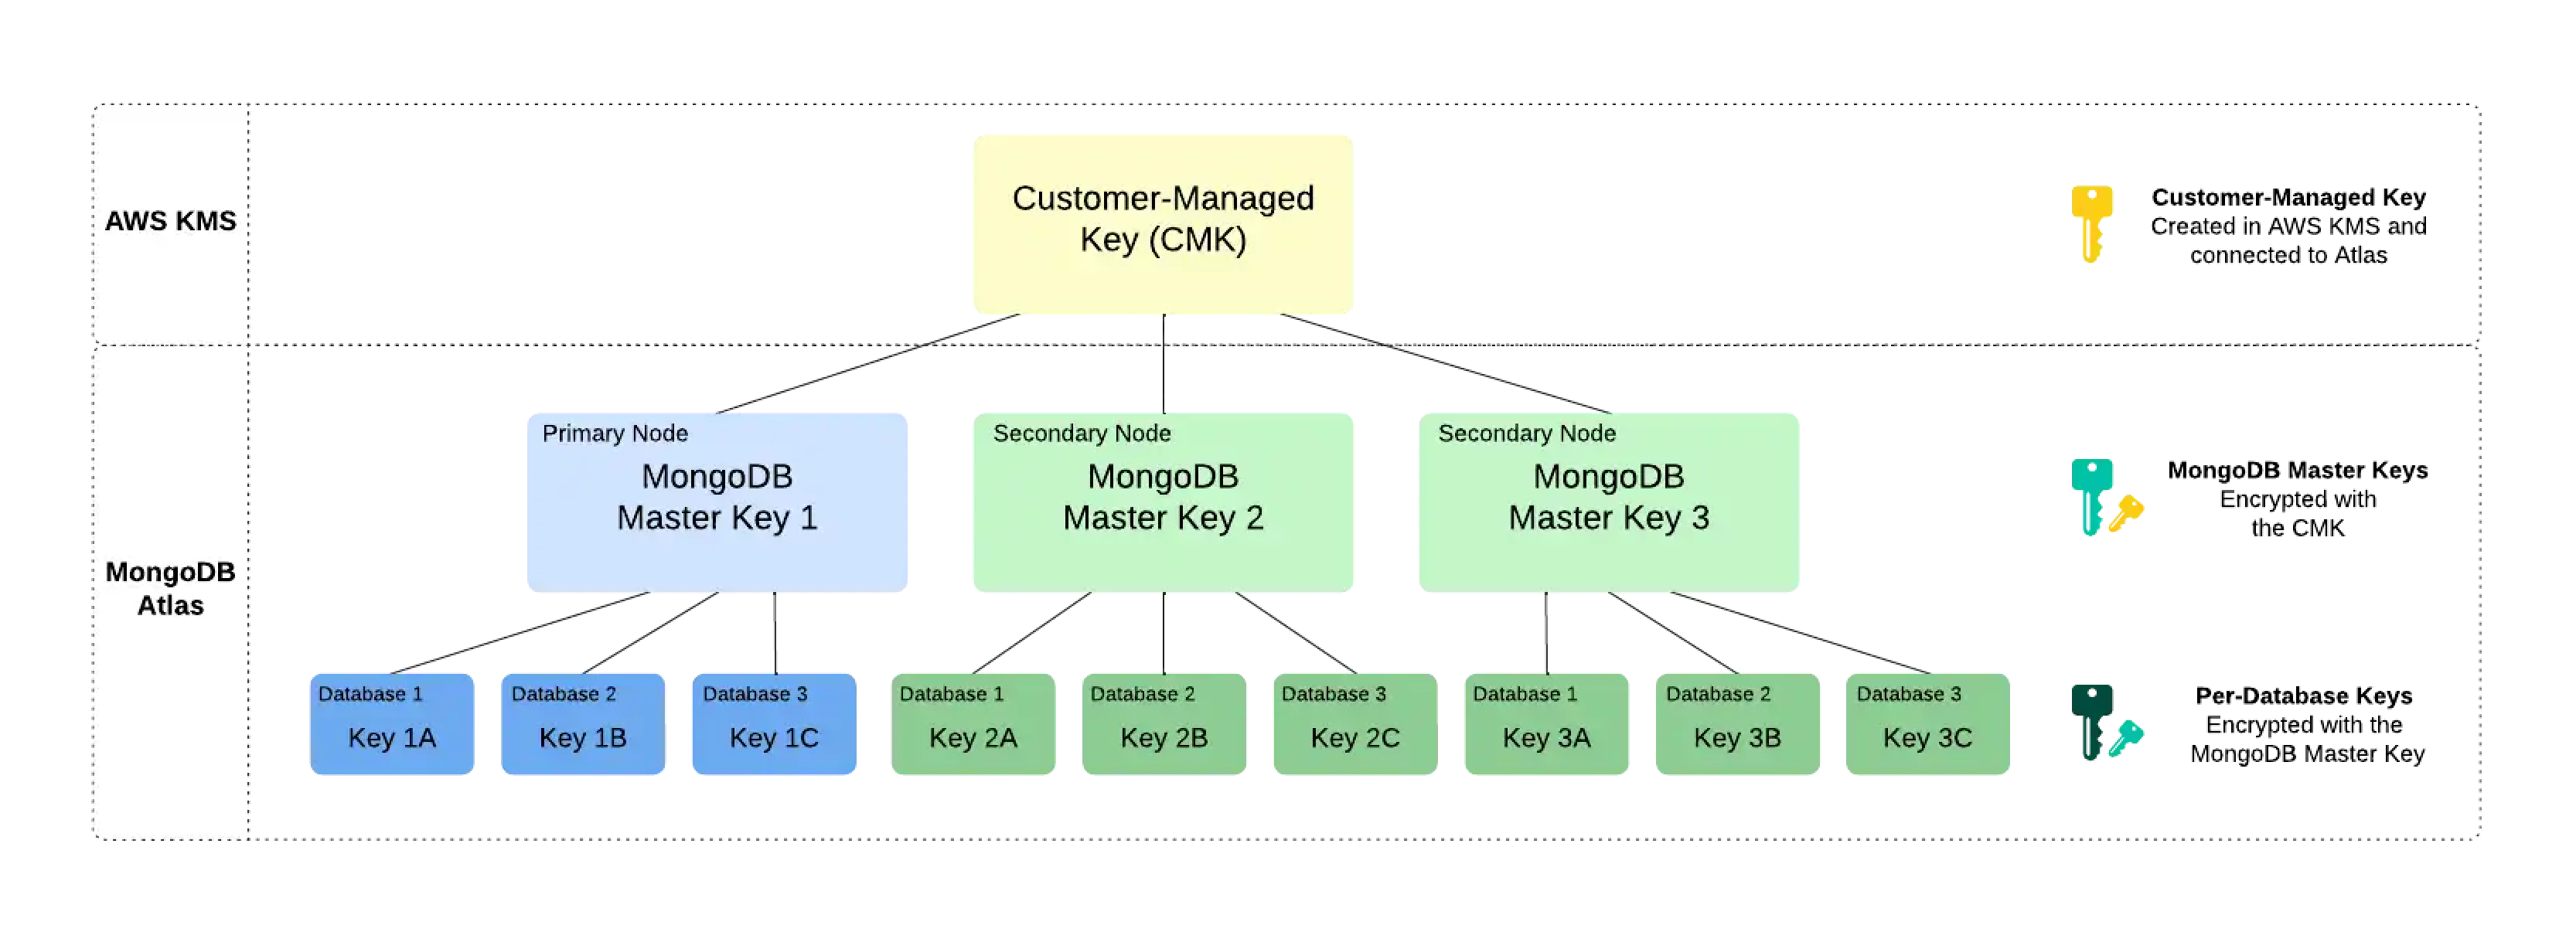
La gestión de claves del cliente en Atlas sigue un proceso llamado cifrado de sobre. Este proceso crea múltiples capas de cifrado al cifrar una clave con otra clave. Para habilitar la gestión de claves de los clientes, Atlas utiliza las siguientes claves de cifrado:
Customer-Managed Key (CMK)Las claves administradas por el cliente son claves de cifrado que usted crea, posee y administra en AWS KMS. Usted crea la clave administrada por el cliente (CMK) en AWS KMS y la conecta a Atlas a nivel de proyecto. Para obtener más información sobre las CMKutilizadas en AWS KMS,consulte la documentación de AWS KMS.
Atlas utiliza esta llave solo para cifrar las claves principales de MongoDB.
MongoDB Master KeyCada nodo en tu clúster de Atlas crea una Clave Maestra de MongoDB. Las claves maestras de MongoDB son claves de cifrado que un MongoDB Server utiliza para cifrar las claves de cifrado por base de datos. Atlas guarda una copia cifrada de la clave localmente.
Esta clave está cifrada con la llave maestra de cliente y cifra las llaves de cifrado por base de datos.
Per-Database Encryption KeyCada nodo en su clúster de Atlas también crea una clave de cifrado por base de datos en su clúster. Atlas utiliza estas claves para leer y guardar datos a través de WiredTiger, que también cifra y almacena estas claves.
Esta clave está cifrada con la clave maestra de MongoDB.
Ejemplo
Considere la siguiente jerarquía de cifrado para un set de réplicas de tres nodos. Atlas utiliza la llave maestra de cliente de AWS KMS para cifrar una clave maestra única de MongoDB para cada nodo del clúster. Cada nodo también contiene tres bases de datos, cada una de las cuales se cifra con una clave de cifrado exclusiva por base de datos. Cuando el clúster se inicia, Atlas descifra la Clave Maestra de MongoDB mediante el uso de la llave maestra de cliente de AWS KMS y la proporciona al Servidor de MongoDB.
Nota
Si se revoca el acceso de Atlas a la llave maestra de cliente, Atlas cierra los nodos del clúster y no se podrá acceder a los datos hasta que se restaure el acceso a la llave maestra de cliente.
Rota tu clave maestra de cliente de AWS
Nota
Esta característica no está disponible para ninguna de las siguientes implementaciones:
Clústeres gratuitos
Clústeres Flex
Para obtener más información, consulta Límites.
MongoDB Master Key - Responsabilidad de MongoDB
Cuando utilizas tu propio proveedor de KMS en la nube, Atlas rota automáticamente las claves maestras de MongoDB al menos cada 90 días. La rotación de claves comenzará durante una ventana de mantenimiento, si tienes una configurada. Posponer el mantenimiento (manual o automáticamente) puede provocar que la rotación de claves se retrase más allá del 90 día. Las claves se rotan de forma continua y el proceso no requiere que se reescriban los datos.
Tu AWS llave maestra de cliente - Tu responsabilidad
Atlas no rota automáticamente la llave maestra de cliente de AWS utilizada para el cifrado en reposo proporcionado por AWS.
Como buena práctica, Atlas crea una alert para recordarte que debes rotar tu AWS CMK cada 90 días de forma predeterminada cuando habilitas el cifrado en reposo para un proyecto de Atlas. Puedes configurar el período de tiempo de esta alerta.
Puedes rotar tu clave maestra de cliente (CMK) de AWS manualmente o configurar tu instancia de AWS KMS para que la rote automáticamente. Si configuras la rotación automática de la CMK de AWS, el período predeterminado para la rotación es de aproximadamente 365 días.
Si ya ha configurado una rotación automática de CMK en AWS y no desea recibir la alerta de Atlas para rotar su CMK cada 90 días, puede modificar el período de alerta predeterminado para que sea mayor que 365 días o deshabilitar la alerta.
Esta página explica cómo crear una nueva clave y actualizar el ID de llave maestra de cliente en Atlas para rotar tu llave maestra de cliente de proyecto en Atlas. Este método de rotación de claves ofrece un mayor control granular sobre el periodo de rotación en comparación con la rotación automática de llave maestra de cliente de AWS KMS.
Importante
Copias de seguridad en la nube con cifrado en reposo
Para los clústeres que utilizan el cifrado en reposo y la función Copia de seguridad del clúster, Atlas utiliza la clave maestra de cliente (CMK) del proyecto y las credenciales de usuario de AWS IAM en el momento de la instantánea para cifrar automáticamente los archivos de datos de la instantánea. Esto constituye una capa adicional de cifrado sobre el cifrado existente aplicado a todos los volúmenes de almacenamiento y de instantáneas de Atlas.
Atlas does not re-encrypt snapshots with the new llave maestra de cliente after rotation. No borres la llave maestra de cliente antigua hasta que compruebes todos los clústeres del Proyecto con backup habilitado para encontrar snapshots que aún estén usando esa llave maestra de cliente. Atlas elimina las copias de seguridad de acuerdo con el programación de copias de seguridad, retención y snapshots on-demand. Después de que Atlas elimine todas las instantáneas que dependan de una llave maestra de cliente determinada, puedes eliminar esa llave maestra de cliente de forma segura.
Procedimiento
En Atlas, ve a la página Advanced de tu proyecto.
Si aún no aparece, se debe seleccionar la organización que contiene el proyecto en el menú Organizations de la barra de navegación.
Si aún no se muestra, seleccione su proyecto en el menú Projects de la barra de navegación.
En la barra lateral, haz clic en Database & Network Access en la sección Security.
En la barra lateral, haga clic en Advanced.
La página Avanzada se muestra.
Actualiza los detalles de AWS llave maestra de cliente.
Ingrese la siguiente información:
CampoAcciónAWS IAM role
Selecciona un rol existente de AWS IAM que ya tenga acceso a tus claves KMS, o autoriza un nuevo rol y concédele acceso a tus claves KMS con los siguientes permisos:
Para obtener más información, consulta Acceso basado en roles a tu llave de cifrado para un Proyecto.
Customer Master Key ID
Introduce tu ID de clave maestra de cliente de AWS.
Customer Master Key Region
Seleccionar la región de AWS en la que creó la llave maestra de cliente con AWS.
Atlas enumera solo las regiones de AWS que admiten AWS KMS.
Haga clic en Save.
Atlas muestra un banner en la consola de Atlas durante el proceso de rotación de la llave maestra de cliente. No borrar ni desactivar la llave maestra de cliente hasta que los cambios se hayan implementado.
Reconfigure la región KMS de AWS durante una Interrupción del servicio
Durante una Interrupción del servicio regional, tu región de AWS KMS podría volverse inaccesible. Si has activado el cifrado en reposo usando la gestión de claves del cliente, puedes realizar operaciones de cifrado y descifrado mientras al menos un nodo siga disponible. Sin embargo, si todos los nodos dejan de estar disponibles, no podrás realizar operaciones criptográficas. Un nodo se vuelve inaccesible si se reinicia durante la interrupción del servicio.
Para que los nodos no disponibles pasen a un estado saludable, puedes reconfigurar tu región actual de AWS KMS a una región disponible. Para cambiar tu región de KMS, tu clave de AWS KMS debe ser una clave multiregión. Para crear una Clave multiregión, consulta la documentación de AWS.
Nota
No se puede convertir una clave de una sola región en una clave multiregión.
Procedimiento
Para volver a configurar tu región AWS KMS, completa los siguientes pasos en Atlas:
En Atlas, ve a la página Advanced de tu proyecto.
Si aún no aparece, se debe seleccionar la organización que contiene el proyecto en el menú Organizations de la barra de navegación.
Si aún no se muestra, seleccione su proyecto en el menú Projects de la barra de navegación.
En la barra lateral, haz clic en Database & Network Access en la sección Security.
En la barra lateral, haga clic en Advanced.
La página Avanzada se muestra.
Próximos pasos
Se puede usar una llave maestra de cliente (CMK) gestionada por el cliente de su AWS KMS a través de una red pública o AWS PrivateLink. Para obtener más información, consulta lo siguiente:
Active las claves administradas por el Cliente para los nodos de búsqueda
Por defecto, MongoDB y los procesos de búsqueda se ejecutan en los mismos nodos. Con esta arquitectura, el cifrado gestionado por el cliente se aplica a los datos de tu base de datos, pero no se aplica a los índices de búsqueda.
Cuando habilitas nodos de búsqueda dedicados, los procesos de búsqueda se ejecutan en nodos independientes. Esto te permite activar Cifrado de datos del nodo de búsqueda, para que puedas cifrar tanto los datos de la base de datos como los índices de búsqueda con el mismo cifrado administrado por el cliente, lo que proporciona una cobertura completa de cifrado.
Los nodos de búsqueda dedicados no son compatibles con los clústeres de Atlas Infinite durante la vista previa pública.
Nota
Los nodos de la base de datos y los nodos de búsqueda utilizan diferentes métodos de cifrado con las mismas claves gestionadas por el cliente. Los nodos de la base de datos usan el motor de almacenamiento cifrado WiredTiger, mientras que los nodos de búsqueda usan cifrado a nivel de disco.
Temas relacionados
Para obtener más información sobre el cifrado en reposo de MongoDB, consulta Cifrado en reposo en la documentación del servidor de MongoDB.
Para obtener más información sobre el cifrado en reposo con copias de seguridad en la nube, consulta Motor de almacenamiento y cifrado de copias de seguridad en la nube.