Ejecute agentes de IA para seguros desde una interfaz, todos actuando en una capa de contexto compartida, con controles humanos para aprobación y auditar.
caso de uso: Gen AI, Single View
Industrias: Seguros
Productos: MongoDB Atlas, MongoDB Node.js Driver, MongoDB Search
Descripción general de la solución
Los datos fragmentados y el cambio de contexto de la aplicación hacen perder tiempo y crean una tensión cognitiva innecesaria para los equipos de seguros.
La IA agentiva transforma estos flujos de trabajo, pero la adopción requiere rutas de auditoría claras que muestren qué se decidió y por qué. El Centro de control agentivo unifica todos los agentes y registros comerciales en una interfaz, lo que le brinda las herramientas para auditar la actividad y editar datos manualmente.
MongoDB Atlas almacena tanto la capa de contexto como los datos de la aplicación. El Centro de control Agentic registra los historiales de chat y las ediciones manuales en una única colección. Dado que JSON es legible por humanos, la generación de resúmenes es sencilla. La centralización de los datos de los agentes y de la empresa le ayuda a procesar las reclamaciones rápidamente sin sacrificar el juicio humano. Para revisar una sesión, puede generar resúmenes a partir de los datos almacenados o ver los registros sin procesar en la vista de auditoría.
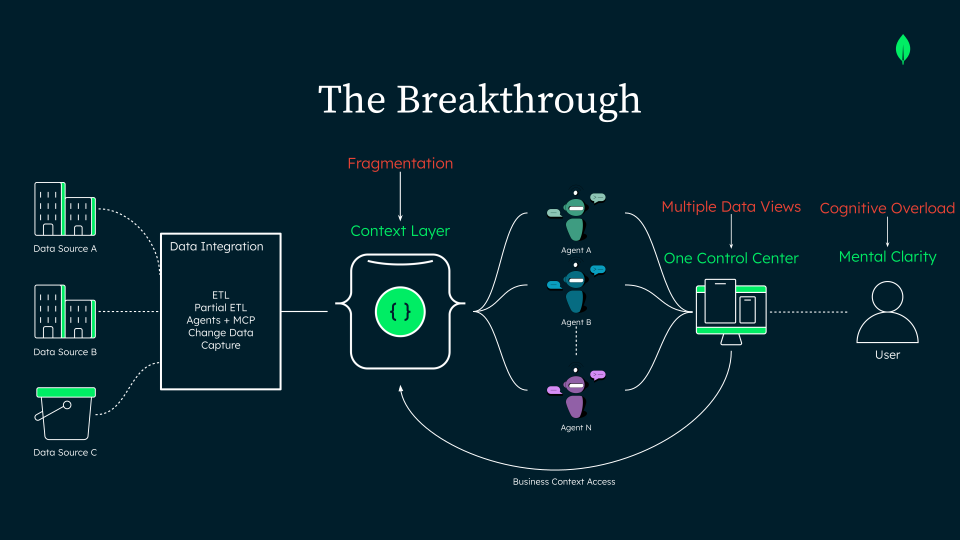
Figura 1. De la fragmentación a un centro de control
Arquitecturas de Referencia
La solución consta de los siguientes componentes:
MongoDB Atlas: Almacena entradas de registro de múltiple esquema, datos de aplicación y la capa de contexto en una sola colección.
Next.js: compila la interfaz y utiliza Server Actions y rutas de API del lado del servidor para evitar exponer las credenciales del agente al cliente.
Proveedor de LLM: Agrega registros relevantes y los envía a un LLM para generar resúmenes de sesión estructurados para las partes interesadas externas.
Plataforma de agente: ejecuta agentes y los expone a través de API para llamadas de aplicaciones.
Bóveda de claves: no implementada en esta demostración. En producción, este componente gestiona las claves para el cifrado a nivel de campo de las credenciales de agente almacenadas.
Hablar con un agente
El cliente no almacena las credenciales del agente. En su lugar, el servidor enruta el mensaje, resuelve las credenciales y reenvía la solicitud a la plataforma del agente. La respuesta se transmite al backend de Next.js, que la retransmite a la interfaz del cliente.
La aplicación incluye funcionalidad clave para equipos regulados:
Ejecución del lado del servidor: la plataforma ejecuta flujos de trabajo, no el navegador.
Controles de intervención humana: Algunas acciones requieren revisión y aprobación humanas. El agente detiene la ejecución y la ejecución de la tarea sigue siendo recuperable hasta que la apruebe o la rechace.
Acceder a los datos empresariales
Puede trabajar con datos de objetos de negocio de dos maneras:
Panel de chat: realice tareas complejas utilizando el lenguaje natural.
Tablero: edite manualmente los datos para tareas y correcciones sencillas.
Los agentes utilizan herramientas dedicadas para acceder a las mismas colecciones que lee el tablero. La aplicación registra los cambios manuales y asistidos por el agente para que pueda revisarlos.
Auditar y resumir la actividad
Cada actor guarda en un único registro compartido. Las conversaciones de los agentes, las acciones de aprobación humana y las ediciones manuales de registros se guardan en una colección. La aplicación utiliza el modelo orientado a documentos flexible de MongoDB para almacenar registros con estructuras variadas.
Esta única fuente de verdad admite dos tipos de informes:
Informe de auditoría: muestra registros de agentes sin procesar sin necesidad de un modelo externo. Utilízalo para revisar los pasos que ha seguido un agente específico.
Resumen: Envía todos los tipos de registro, incluidas las acciones del agente y los cambios manuales, a un LLM para generar un documento corto, estructurado y exportable. Utilícelo para compartir actualizaciones clave de la sesión con las partes interesadas externas y los lectores no técnicos.
El centro de control unifica estas funcionalidades en una interfaz para agilizar las operaciones diarias y garantizar una auditabilidad completa.
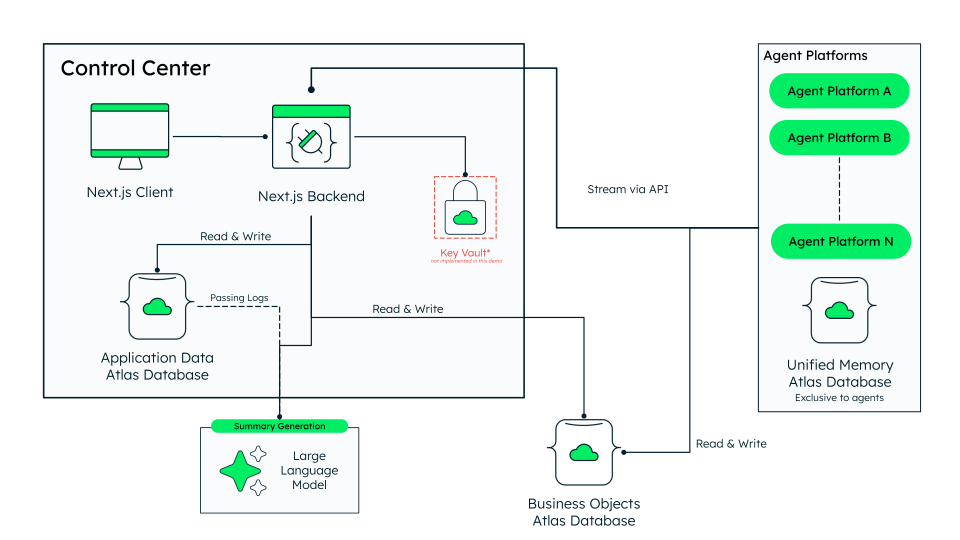
Figura 2. Arquitectura de referencia del Centro de control agentivo
Enfoque de modelo de datos
Una sola colección almacena tres tipos de eventos: turnos de agente, aprobaciones humanas y ediciones manuales de registros. Dado que MongoDB utiliza un modelo orientado a documentos flexible, cada documento de registro contiene solo los campos necesarios para su tipo de evento, lo que mantiene las entradas de registro simples y ligeras.
{ "_id": { "$oid": "6a76077e73179f98864eafc3" }, "timestamp": { "$date": "2026-08-07T16:27:42.776Z" }, "agentId": "property-and-casualty", "sessionId": "454351fb-f8aa-44b0-a5d1-add3a70385f5", "userId": "bea53e1a-3360-4dcc-957d-fa94cbfde37c", "text": "## Active Policies\n\nI found **4 active policies** in the system:\n\n1. **PAP-IL-2024-0093821** ...", "query": "Show me all active policies.", "result": { "failed": false, "reason": null }, "agent_steps": [ { "text": "Thinking...", "at": { "$date": "2026-08-07T16:27:32.821Z" } }, { "text": "Calling tool: list_policies_by_status...", "at": { "$date": "2026-08-07T16:27:34.163Z" } }, { "text": "Thinking...", "at": { "$date": "2026-08-07T16:27:34.843Z" } } ] }
Compilar la solución
Visit the Insurance Agentic Webapp GitHub Repository and follow the repository README for complete instructions.
Configura variables de entorno
Copie EXAMPLE.env para crear su propio archivo .env y luego proporcione las siguientes credenciales:
La cadena de conexión de MongoDB.
Nombres de base de datos para los datos de la aplicación y los datos de objetos de negocio.
Credenciales del agente (clave de API, ID del proyecto, ID del espacio de trabajo y un ID de agente personalizado).
Credenciales del proveedor de LLM (endpoint, nombre del modelo y clave de API).
Iniciar la aplicación
Ejecuta npm run dev y abre http://localhost:,8080 o ejecuta make build para iniciar la aplicación en Docker.
Conversaciones con agentes de prueba
En el panel de chat, pruebe un mensaje predefinido o pregunte a un agente sobre un nodo, un plan o una reclamación. Para cambiar de agente, seleccione una opción en el menú desplegable inferior o pulse Mayús + pestaña. Ambas conversaciones aparecen en una sola fuente.
Configurar agentes de tiempo de ejecución
Para agregar un agente en tiempo de ejecución, abra Settings. Las credenciales agregadas en esta vista persisten en la memoria y se restablecen cuando se reinicia el servidor. Se requiere almacenamiento persistente seguro para las implementaciones de producción.
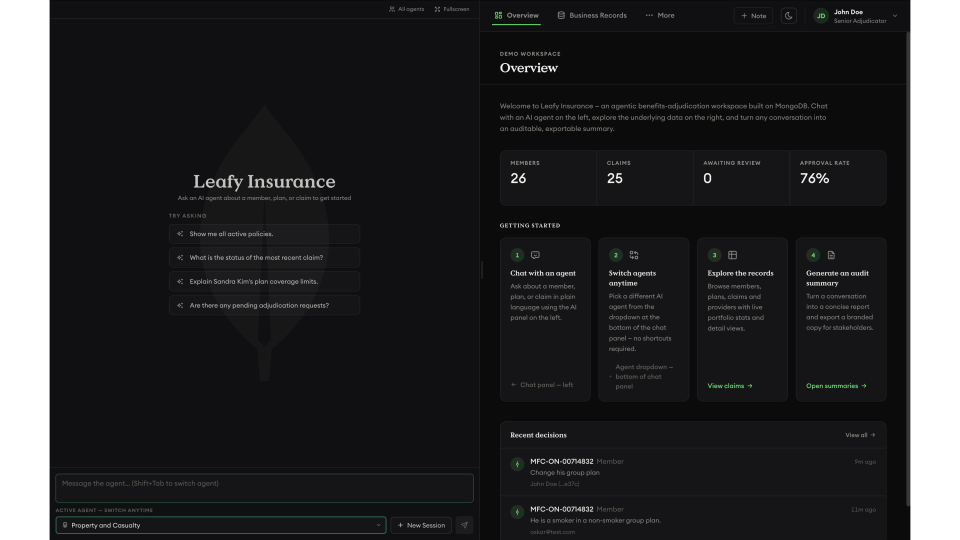
Figura 3. Captura de pantalla de la aplicación
Lecciones clave
Registrar toda la actividad en una sola colección: los turnos de agente, las aprobaciones humanas y las ediciones manuales se guardan en una colección
logs. Una sola query devuelve la cronología completa, por lo que nunca tendrás que unir varias fuentes de datos.Registro de motivos junto con los cambios: Exigir un motivo para las ediciones manuales convierte las actualizaciones de campo en registros de auditar completos, almacenando explicaciones junto con los valores anteriores y posteriores para las revisiones de cumplimiento.
Mantener la supervisión humana para acciones críticas: los agentes se detienen antes de ejecutar tareas de alto riesgo y se reanudan solo después de su aprobación. El registro de decisiones en la misma colección que las acciones del agente, lo que preserva la responsabilidad en las transferencias.
Comparta una capa de contexto unificada: los agentes leen y guardan en una capa de contexto compartida en lugar de copias aisladas. MongoDB almacena varios tipos de memoria, incluidos los episódicos, a corto plazo y de procedimiento, lo que permite a los agentes basarse en el historial establecido.
Autores
Oskar Kloczko, MongoDB
Albert Cortez, MongoDB
Daniel Jamir, MongoDB