使用案例: 支付
产品: MongoDB Atlas, Queryable Encryption, 使用客户密钥管理进行静态加密, 私有端点, 数据库审计, PCI DSS 认证
解决方案概述
PCI DSS 构成了保护支付账户数据的参考标准。它为存储、处理或传输 CHD 的系统建立了技术和运营实践的基线。它为团队提供了一个共同的参考点,说明支付系统应如何得到保护和控制。
保护支付数据通常涉及加密。使用传统方法,一旦字段被加密,就无法再按其值进行搜索。对于支付平台而言,这种限制是一个实际问题,因为欺诈调查依赖于搜索敏感字段,例如客户的电子邮件、电话或账户参考信息。如果没有搜索加密数据的方法,调查工作就会被迫陷入两难境地:要么批量解密数据,这会扩大暴露范围;要么在离线状态下缓慢工作。这种困境引出了该解决方案的设计问题:
支付平台如何才能在静态存储时保持数据加密,同时仍允许欺诈分析师按值进行搜索?
PCI DSS 提高了保护支付数据的标准。其最新版本 v4.0 和 v4.0.1,更加注重持续合规、Atlas 审核,并致力于减少服务提供商的评估工作量。
根据 PCI DSS,合规遵循责任共担模型:MongoDB Atlas 负责托管平台的运营安全,而客户数则负责控制其部署的配置和数据策略。
简单来说,使用 MongoDB 本身并不能使解决方案符合 PCI DSS 要求。合规是针对特定环境进行评估的,涵盖产品、其流程和组织。MongoDB Atlas 提供经认证的基础设施以及数据层功能,可减少实现合规的工作量,并缩小 Atlas 审核范围。这里的价值在于加速和范围缩减,而不是合规 ACID 一致性保证。
PCI DSS 的外观以及层级分割的位置
PCI 安全标准委员会维护 PCI DSS,并按照控制目标分组了一系列要求:
目标 | 要求 |
|---|---|
构建并维护安全网络 |
|
保护账户数据 |
|
维护漏洞管理计划 |
|
实现严格的访问控制 |
|
定期监控和测试网络 |
|
维护信息安全政策 |
|
在责任共担模型下,这些要求分割在以下层级中:
基础架构层 (提供商的责任): 包括物理安全、网络控制、平台修补以及对根本的存储的静态加密。MongoDB 云 是经过 PCI DSS 认证的服务提供商,经过一家 QSA 公司 Coalfire Systems 的验证。对于 MongoDB 云中的 CHD 环境,QSA 可以依赖 MongoDB 云 AOC,可通过 MongoDB 信任中心提出请求获取。这个预验证层使客户不再需要重新 Atlas 审核根本的基础设施。
应用程序层(客户数的责任):包括产品如何存储、保护、查询、屏蔽以及 Atlas 审核 CHD,以及允许谁读取信息。该层仍然是客户的设计决策。
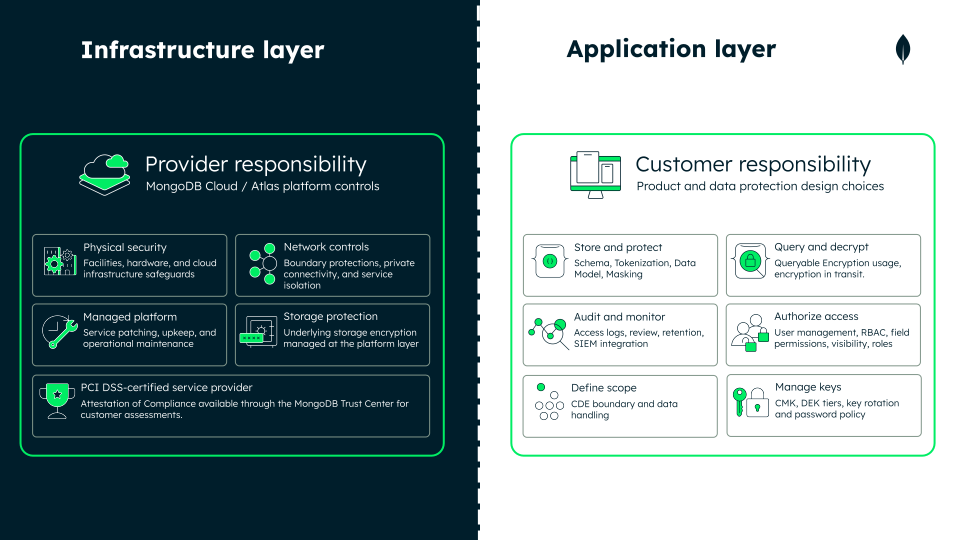
图 1。PCI DSS 共享责任分层模型
PSP 项目填充应用程序层。它包括参考架构和一系列最佳实践。它展示了如何使用 MongoDB 使应用程序层与 PCI DSS 控制目标保持一致,以保护存储数据、限制访问、监控数据和缩小 Atlas 审核范围。这个项目构成了一个起点,以加快 PCI DSS 的采用。
架构提案
PSP 项目是一个符合 PCI DSS 标准的 PSP 平台。它在 MongoDB Atlas 上运行支付生命周期:银行卡结账和授权、自动欺诈评分以及多层级分析师调查。它展示了分析师如何以清晰的设计理念搜索加密数据:
全面加密。随心查询。密钥由您掌控。
借助从 Atlas 继承的基础设施层(见图 1),其余工作在应用程序层完成。Atlas 提供了多种功能来支持这项工作,其中 Queryable Encryption 是核心功能。完整的功能集在 MongoDB 功能部分中列出。
聚焦 Queryable Encryption
使用传统方法,字段要么以明文形式保存,以便搜索(可被任何具有数据库访问权限的人读取),要么加密以便保护(但不再可搜索)。Queryable Encryption 对于它支持的查询类型,删除了那种“二选一”的限制。
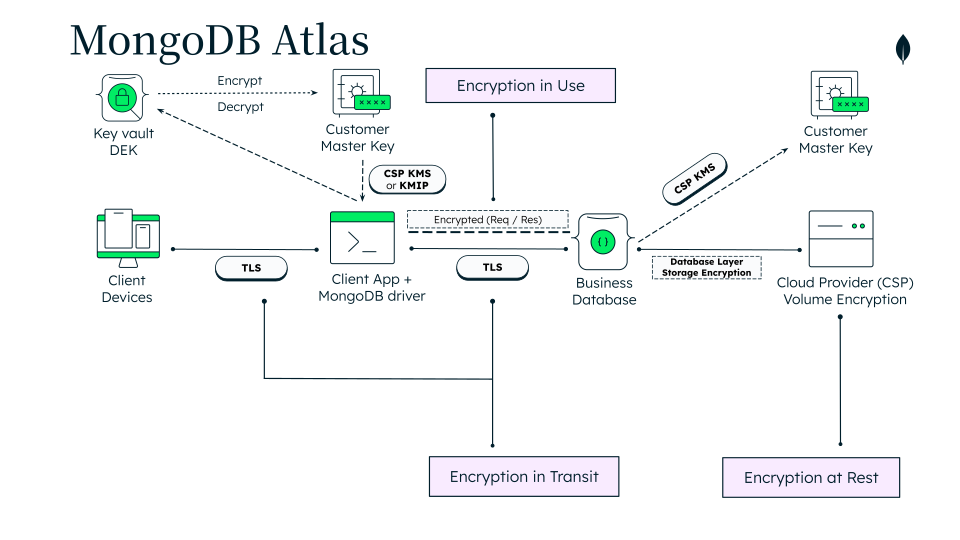
图 2。MongoDB 加密架构:Queryable Encryption、加密密钥管理和数据保护层
对于可进行等值搜索的字段,流程如下:
驱动程序在客户端使用字段的 DEK 加密搜索值。
服务器将该加密值与加密索引进行匹配。它将密文与密文进行比较,并不解密字段。
当匹配的文档返回到应用程序进程时,驱动程序会在内存中解密目标字段。MongoDB Atlas 仅存储和处理密文,该密文以 BSON 二进制子类型 06 的形式持有;因此,具有完整集群访问权限的数据库管理员只能看到不透明的字节。
PSP 项目中的具体效果:一名欺诈分析师通过加密的电子邮件、电话或账户引用搜索客户,并获取记录,而明文值不会传输到 Atlas。此功能可将敏感的 PII 加密存储并按值提供,无需进行批量解密,这会扩大 CDE 的范围。
需要保护但不需要搜索的字段使用不可搜索模式,仅在经授权的升级请求下解密。数据模型部分涵盖两种模式以及它们保护的字段。
面向应用程序层的 MongoDB 功能
PSP 项目结合了多种 MongoDB 和 Atlas 功能。每个都对应着 PCI DSS 应用程序层工作的特定部分:
功能 | 项目中的角色 | PCI DSS 控制目标 | MongoDB 文档 |
|---|---|---|---|
可查询加密:等值 | 按精确匹配搜索加密的 PII (电子邮件、电话号码、帐户引用);该字段在客户端加密,因此数据库服务器只会存储和处理其密文,而不会接收明文。 | 保护存储的账户数据;限制访问。 | |
可查询加密:不可搜索,以及客户端字段级加密 | 加密高敏感度字段(地址、政府 ID、原始网关有效负载)仅供检索,在客户端解密。 | 保护存储的账户数据;限制访问。 | |
客户数托管的密钥 | 将客户主密钥保存在客户自己的 KMS 中;主密钥保留在其中,MongoDB 无法访问这些主密钥,而数据密钥则在其下加密。 | 保护存储的账户数据。 | |
自动加密共享库: | 在驱动程序/应用程序中执行加密和解密,以便加密字段的明文不会通过网络传输到 Atlas。 | 保护存储的帐户数据;传输中加密。 | |
RBAC 和身份联合 | 在数据库和集合级别实现基于角色的精细访问控制,通过 LDAC / Active 目录、OpenID Connect 和劳动力身份联合进行身份验证。 | 按需知原则限制访问;识别并验证用户。 | |
双层数据加密密钥层级 | 通过加密方式实施字段的最小权限原则可见性,并由每个层级的 Atlas 角色和数据库用户支持。 | 根据需要知悉原则限制访问。 | |
专用网络 | 通过私有端点和 IP 允许列表,将持卡人数据流量保留在云提供商主干网上,在 CDE 周围形成明确的网络边界。 | 构建并维护安全网络。 | |
Atlas 数据库 Atlas 审核 | 将对敏感字段的访问记录为Atlas 审核记录,并将Atlas 审核日志转发到 SIEM 系统以供查看。 | 记录所有访问日志并监控所有访问。 | |
Atlas 连接上的传输层安全 (TLS) 1.3 | 加密每个网络跃点上的持卡人数据。 | 加密传输中的数据。 | |
document model 带有 BIAN 对齐的模式 | 模型卡、事务和参与方数据,以便隔离和最小化持卡人数据。 | 支持范围界定和数据最小化。 |
相邻使用案例
该解决方案的核心原则(包括稳定的 API 边界、字段级 Queryable Encryption 和每个访问层级一个 DEK 模型)可以应用于其他使用案例:
开放金融:同意范围的数据访问,将第三方限制为客户数授权的字段,例如 PSD2 和消费者数据权利。
医疗保健:根据 HIPAA 受保护的健康信息。
保险和财富: 处理根据 GDPR 要求的政府标识符和金融账户数据的平台。
参考架构
PSP 项目是标准卡支付链中的支付网关位置:
商家后端
支付网关:处理方、收单行、卡组织和发卡行
它拥有 PCI DSS 范围内的存储、加密以及控制谁可以读取哪些持卡人数据字段的访问控制。它不会模拟卡片网络或处理器;因此,该架构专注于数据安全层。
处理器、收单机构、卡组织和发卡机构等下游参与者是外部子系统,通过提供商进行访问。在演示中,每个提供商都有一个内置模块,使项目保持独立,但在生产环境中,它们可以被真正的外部子系统所取代。发卡机构就是这样一种提供商:其内置模块在演示中内部存储卡数据,而在生产环境中,这些数据将存在于外部发卡机构中。
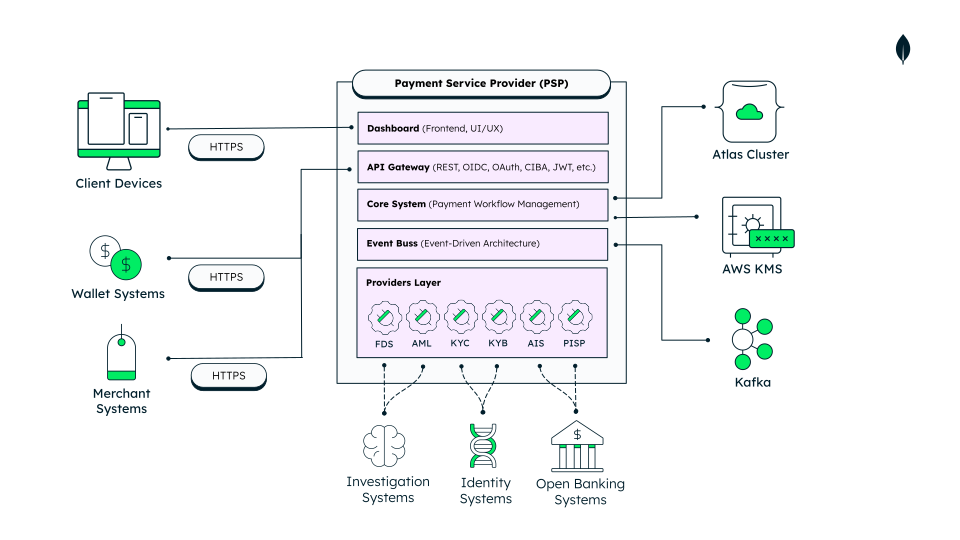
图 3。PSP 平台分层架构和外部组件
架构组件
该架构采用以下组件:
PSP 仪表盘 (前端): 演示层。它不直接访问数据库。在结账时,它会对 PAN 进行代币化,以便 PSP 核心不会传输或存储完整的 PAN。
PSP API gateway(后端):唯一的入口点,也是唯一能够解密受保护字段的组件。它持有 Queryable Encryption 客户端,解析调用者的角色,并根据每个请求选择正确的密钥层级。所有调用者,包括用户界面、服务帐户和集成,都通过相同的 API,并受相同的 RBAC 和密钥规则约束。
MongoDB Atlas (M10 或更高版本) 结合 Queryable Encryption: 仅为每个受保护的字段存储密文 (二进制子类型 06)。 具有完整集群访问权限的数据库管理员会看到不透明的字节。 TLS 1.3 可保护传输中的所有数据。PSP 项目依赖于等值搜索,生产环境中支持此功能。
AWS KMS: 保存 客户主密钥,用于封装和解封数据加密密钥。`客户主密钥` 存储在 `KMS` 中,并且 `MongoDB` 无法访问它。本地密钥提供商可用作为离线备用于演示。
注意
Queryable Encryption 对前缀、后缀和子字符串查询的支持目前处于公共预览阶段,需要 MongoDB 8.2 或更高版本。确保您在 Atlas 集群和 crypt_shared 库上都使用 MongoDB 8.2 或更高版本。等值和范围查询不需要 8.2。
数据模型方法
PSP 项目数据模型遵循 BIAN 服务域命名规范,因此,每个集合和字段都映射到 BIAN 标准中定义的服务域。在 BIAN 的基础上,MongoDB Queryable Encryption 定义了字段级别安全状态。
查询类型以及项目如何应用它们
MongoDB Queryable Encryption 可以在客户端保持字段加密,同时仍允许服务器查询密文。PSP 项目使用以下查询类型:
相等查询(生产): 适用于 PCI DSS 的查询密钥的可搜索模式。驱动程序加密查询值并将其与加密索引匹配,因此服务器不会解密该字段。此功能使歧诈分析师能够通过电子邮件、电话或账户参考查找记录,无需泄露明文。
无查询(仅检索):这是针对最高敏感度字段的不可搜索模式,包括住宅地址、政府标识符和原始网关负载。授权客户端仅即时解密这些字段。
范围(生产):用于值范围查询,例如按金额范围过滤器进行过滤。它保持数量加密。
前缀、后缀和子字符串(公开预览): 展示了对加密身份字段的 KYC 式部分匹配查询。
对于以下 PCI DSS 范围内的卡片和 PII 字段,访问设计简化为以下类别:
字段 | 分类 | 加密模式 | 可搜索的 |
|---|---|---|---|
| 账户参考或个人可识别信息 |
| 是 |
| 帐户参考号 |
| 是 |
| PII |
| 是 |
| PII |
| 是 |
| CHD |
| No |
| 高 PII |
| No |
| 高 PII |
| No |
| 敏感运营 |
| No |
| 网络令牌 | 纯文本 | 是 |
| 仅显示 | 纯文本 | No |
完整 PAN ( | CHD | 不存储在 PSP 核心中 | 不适用于 PSP core |
CVV 和 PIN | 敏感身份验证数据 | 从不存储 | 不适用 |
尽可能将持卡人数据排除在范围之外的设计选择包括:
PAN 代币化:应用程序会将完整 PAN 替换为
tok_<uuid>代理代币,并仅保留最后四位数字以供显示。不捕获 SAD: 终结点从不捕获 SAD 如 CVV 或 PIN。
通过分段和标记化减少范围
常见的 PCI DSS 做法是将持卡人数据排除在不需要它的系统之外,这样,平台的大部分内容都将位于 CDE 之外。这些技术应用分段,将 CDE 从系统的其他部分隔离开来;并应用代币化,将主账号替换为保存在专用代币化保险库中的代理代币。分隔不是 PCI DSS 要求,但它可以将系统排除在范围之外,并降低评估费用;使用时,必须对其进行记录、辩护和验证。
PSP 项目在数据层应用了这些技术:
完整的 PAN 从不存储在 PSP 核心: PSP 核心仅存储代理令牌、BIN 和最后四位数字。大部分平台不包含持卡人数据,并且不在范围内。完整 PAN 属于发卡机构子系统,该子系统在生产环境中是外部的。在演示中,一个可替换的内置发行模块代替并将 PAN 存储在其自身的隔离保险库中,使用
QE:equality加密。该字段可以匹配用于精确查找和重复检测,无需解密。PII 集中存储:身份字段(如电子邮件或电话)存储在单一的 BIAN SD-13 当事方集合中,该集合可供协议、银行卡和事务记录引用。单一平台保障和处理数据主体删除请求。
敏感字段由单独的密钥层级保护:
QE:none字段使用与可搜索QE:equality字段不同的数据加密密钥层级,因此敏感数据和非敏感数据之间的边界由密钥强制执行。
这是一种参考模式,而非认证。CDE 的定义及其验证仍由客户数负责,并由评估员确认。
实施访问控制的密钥,而不是应用程序代码
将 DEK 与加密层级分开:
层级查找:
QE:equality所有经过身份验证的分析师角色均可使用密钥进行搜索。敏感层级:
QE:none密钥仅向持有有效的短期升级令牌的 2 级调查员和只读安全审计员提供。设计核心:级别 1 客户端的加密字段映射省略了敏感密钥,因此驱动程序无法解密这些字段并将其作为密文返回。在此,字段级访问控制是加密的,而非应用程序代码中的投影,这可以降低通过查询错误导致意外泄露的风险。当分析师上报案例且 2 级调查员批准时,调查员会收到一个上报令牌,该令牌会激活敏感层级客户端池以处理该请求。
构建解决方案
本节是为希望运行和评估该解决方案的团队提供的部署指南。它涵盖了成功部署所需的配置选择、如何在本地运行堆栈以及如何将其部署到生产环境。使用此 Github存储库 来实现此解决方案。
设置先决条件
确保您的项目符合以下要求:
Node.js 20 LTS 或更高版本。
Docker 和 Docker Compose(建议用于运行完整堆栈)。
一个 MongoDB Atlas 集群,M10 或更高版本。Queryable Encryption 不适用于免费集群。
密钥提供商,例如 Amazon Web Services KMS,或本地提供商
PSP_KMS_PROVIDER=local,用于离线开发。自动加密共享库。从 MongoDB Enterprise 下载并指向
MONGODB_CRYPT_SHARED_LIB_PATH。如果未设置,后端将回退到通用安装路径。
配置 KMS
使用数据库设置命令 npm run setup:db 来预配 MongoDB 密钥库。为每个加密字段使用一个 DEK,并由客户主密钥进行封装。此步骤是幂等的,因此您可以安全地重新运行它以重用现有密钥。
对于任何生产或类生产部署,请使用托管 KMS(例如 Amazon Web Services KMS)。客户主密钥保留在组织自己的账户中,MongoDB 无法访问它。
对于 Amazon Web Services KMS,请通过环境变量配置提供商:
PSP_KMS_PROVIDER=awsAWS_CMK_ARN=arn:aws:kms:<region>:<account-id>:key/<key-id>AWS_REGION=<region>AWS_ACCESS_KEY_ID=<access-key-id>AWS_SECRET_ACCESS_KEY=<secret-access-key># AWS_SESSION_TOKEN=<token> # optional, for temporary credentials或者,使用本地密钥提供商,将主密钥保存在环境变量中。此设置仅作为离线演示和本地开发的变通方法,不适用于处理真实的持卡人数据。
仅为离线演示配置本地 KMS 变通方法:
PSP_KMS_PROVIDER=localPSP_KMS_LOCAL_MASTER_KEY=<96-byte base64 key> # generate with: npm run setup:key:master本地提供商需要一个 96 字节的 base64 主密钥。MongoDB Queryable Encryption 要求本地提供商使用此大小。
配置事件总线
该平台是事件驱动的。业务和合规事件流经事件总线。引擎由 EVENT_BUS_ENGINE 选择,无论选择何种引擎,相同的发布者和消费者代码都可以运行。
在生产环境或高吞吐量环境中使用 Kafka,以确保事件具有持久性、可分区性,并可供其他系统使用。
EVENT_BUS_ENGINE=kafkaKAFKA_BROKERS=broker1:9092,broker2:9092KAFKA_CLIENT_ID=pci-pspKAFKA_SSL=trueKAFKA_SASL_MECHANISM=plain # or scram-sha-256 / scram-sha-512KAFKA_SASL_USERNAME=<username>KAFKA_SASL_PASSWORD=<password>EVENT_BUS_TOPIC_PREFIX=pci.psp对于本地开发、演示或低容量部署等要求不高的环境,请使用进程内引擎。
EVENT_BUS_ENGINE=in-process卡数据作为加密信封传输,因此引擎的选择不会改变 PCI DSS 合规状态。
设置附加配置
在启动堆栈之前,在根 .env 中设置以下值:
MongoDB Atlas:
MONGODB_URI,MONGODB_DB_NAMEQE 共享库:
MONGODB_CRYPT_SHARED_LIB_PATH身份验证:
PSP_JWT_SECRET、PSP_OAUTH_KEY_PROVIDER前端/商家:
NEXT_PUBLIC_PSP_URL_BACKEND_PUBLIC,PSP_MERCHANT_OAUTH_CLIENT_ID,PSP_MERCHANT_OAUTH_CLIENT_SECRET,PSP_MERCHANT_SESSION_SECRET
该存储库包含一个 .env 文件 以进行编辑;有关完整列表,请参阅安装 wiki 页面。
使用 Docker Compose 在本地运行演示
安装依赖项,预配并填充数据库,然后启动堆栈。Docker Compose 是推荐的首次运行方式。它会启动后端、PSP 门户和商家应用,作为一个独立的容器化堆栈:
npm run setup # install root + backend + frontend + merchant dependenciesnpm run setup:db # create QE collections, provision DEKs and indexesnpm run setup:seed # insert synthetic BIAN demo datadocker compose up # start the full stack对于可热重载的本地开发,请使用 npm run dev 而不是 docker compose up。
服务启动后,可在以下位置访问:
PSP 门户位于 http://localhost:8080
位于 http://localhost:8082 的 Merchant 应用
位于 http://localhost:8081 的后端 API
OpenAPI/Swagger 处
/doc健康检查位于
/api/v1/system/health
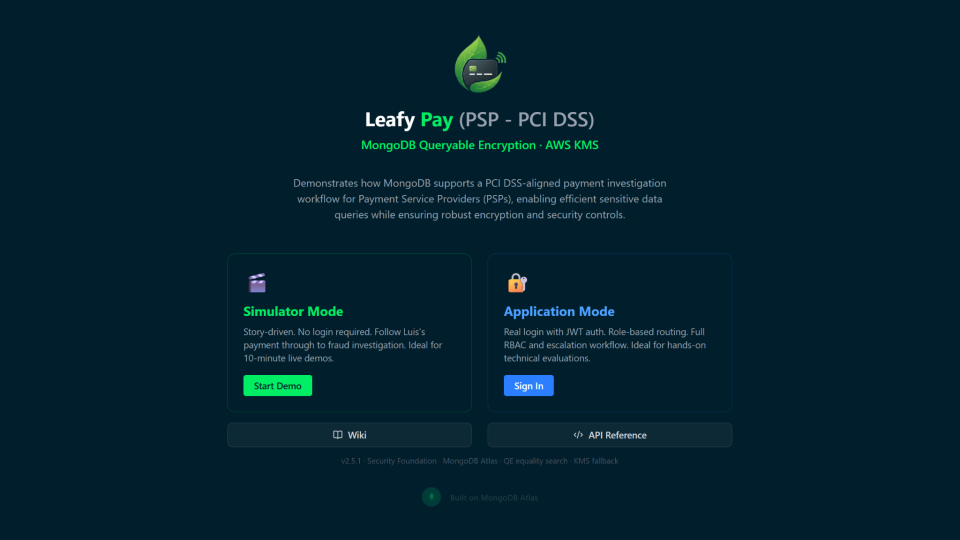
图 4。Leafy Pay 应用程序演示用户界面
setup:db 需要一个正在运行的 M10 或更高版本的 Atlas 集群,并具有有效的 KMS 凭证。演示仅使用合成数据。
部署到生产环境
对于生产或共享环境,请部署到 Kubernetes,而不是使用单个 Docker Compose 托管:
npm run deploy:kube # Kubernetes deploy via tools/kube.ts# npm run deploy:docker # alternative: containerised deploy with docker compose推荐的生产设置:
使用 Amazon Web Services KMS 作为密钥提供商和 Kafka 事件总线。
提供 QE 每个层级的连接字符串和凭证,作为 Kubernetes secret。
通过 TLS 终止客户端流量,并在可用时通过私有端点访问 Atlas。
一旦 AWS KMS 部署到位,后端横向扩展;在本地密钥提供商上运行时,仅保留一个副本。
关键要点
从第一天起就按照责任共享模型进行设计:MongoDB Atlas 的 PCI DSS 认证使基础设施层可以通过 AOC 继承,但应用程序层仍由客户负责。
同时实现加密和可搜索性: Queryable Encryption 支持对加密的 PII 进行精确匹配搜索,无需服务器解密,这可以缓解 "解密以进行调查" 的利弊权衡,这种权衡往往会扩大 PCI DSS 范围。
使用密钥而非仅使用代码实施访问控制:基于层级的 DEK 模型使字段级访问具有加密性。低权限客户端无法解密敏感字段,这降低了查询错误导致其泄露的可能性。
在保护数据之前缩小范围:对 PAN 进行代币化并仅存储遮盖的最后四位数字,可使大部分系统不在持卡人数据范围内。超出范围的数据比加密但仍在范围内的数据所需的控制更少。因此,范围缩减可以缩小审核面。
设计 Atlas 审核追踪,使其在密钥轮换后仍可用: 将只能追加的访问日志保持未加密,并与其描述的数据分离,以便在密钥轮换过程中保持可读,并支持 PCI DSS 所要求的访问日志记录和监控。
作者
- Antonio Membrides Espinosa, MongoDB