Diagrama
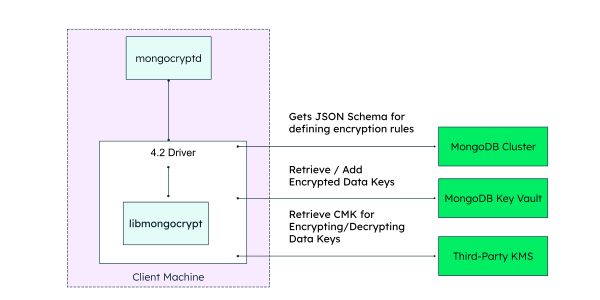
O diagrama a seguir ilustra as relações entre um driver MongoDB ou mongosh e cada componente da criptografia no nível do campo do lado do cliente (CSFLE):
Componentes
As seções a seguir discutem os componentes individuais do diagrama anterior.
libmongocrypt
libmongocrypt é a biblioteca de criptografia principal de código aberto licenciada pela Apache usada pelos drivers oficiais do MongoDB e mongosh para alimentar a criptografia em nível de campo do lado do cliente. Alguns drivers podem exigir etapas de integração específicas para instalar ou vincular a biblioteca.
Para visualizar as etapas de instalação do libmongocrypt, consulte a página de referência da libmongocrypt.
mongocryptd
mongocryptd suporta criptografia automática e está disponível apenas com o MongoDB Enterprise. mongocryptd não executa funções criptográficas.
Para saber mais sobre mongocryptd, consulte Instalar e configurar um componente de análise de query CSFLE.
coleção de cofre de chaves
A Key Vault collection é uma coleção padrão do MongoDB que armazena todas as chaves de criptografia de dados usadas para criptografar dados de aplicação . As chaves de criptografia de dados são criptografadas usando uma chave mestra do cliente (CMK) antes do armazenamento na coleção Key Vault . Você pode hospedar sua Key Vault Collection em um cluster MongoDB diferente do cluster que armazena seus dados de aplicação criptografados.
Para saber mais sobre a collection Key Vault, consulte Chaves de criptografia e Key Vaults.
Sistema de gerenciamento de chaves
O sistema de gerenciamento de chaves( KMS) armazena a chave mestra do cliente (CMK) usada para criptografar chaves de criptografia de dados.
Para visualizar uma lista de todos os fornecedores de KMS compatíveis com o MongoDB ,consulte Fornecedores de KMS.
MongoDB cluster
O cluster MongoDB que armazena os dados criptografados também pode impor a criptografia em nível de campo do lado do cliente. Para obter mais informações sobre a imposição de esquema no lado do servidor, consulte Aplicação do esquema CSFLE no lado do servidor.