1 つのインターフェースから保険の AI エージェントを実行します。すべてのエージェントは共有コンテキストレイヤーで動作し、承認と監査のための人間によるコントロールが付いています。
業種: 保険
製品: MongoDB Atlas、 MongoDB Node.js ドライバー、 MongoDB Search
ソリューション概要
分断されたデータとアプリケーションのコンテキスト切り替えは時間の無駄であり、保険チームに不要な認知的ストレスを与えます。
Agentic AI はこれらのワークフローを変革しますが、導入には何が決定され、その理由を示す明確な監査記録が必要です。Agentic Control Center はすべてのエージェントとビジネス レコードを 1 つのインターフェースに統合します。これにより、アクティビティを監査し、データを手動で編集するためのツールが提供されます。
MongoDB Atlas は、コンテキスト レイヤーとアプリケーション データの両方を保存 (する)します。Agentic Control Center は、チャット履歴と手動編集を 1 つのコレクションにログに記録します。JSON は人間が読み取りやすいため、要約の生成は簡単です。エージェントとビジネス データを一元化することで、人間の判断を犠牲することなく、クレームを迅速に処理できます。セッションを検討するには、保存 (する)されたデータから要約を生成するか、監査ビューでローデータを表示することができます。
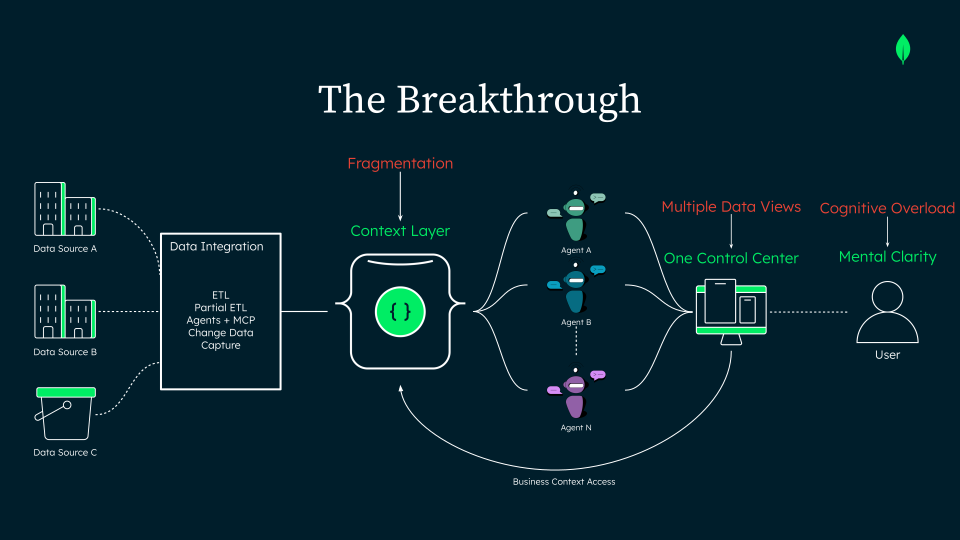
図 1分散からワンコントロールセンターへ
参照アーキテクチャ
ソリューションは次のコンポーネントで構成されています。
MongoDB Atlas: 複数のスキーマを持つログエントリ、アプリケーションデータ、およびコンテキストレイヤーを1つのコレクションに保存します。
Next.js: インターフェースをビルドし、サーバー アクションとサーバー側 API ルートを使用して、エージェントの認証情報がクライアントに露出されるのを防止します。
LLM プロバイダー: 関連するログを集約し、LLM に送信して外部のステークホルダーのために構造化されたセッションのまとめを生成します。
エージェント プラットフォーム: エージェントを実行し、API を介してアプリケーションの呼び出しに公開します。
キーボルト: このデモでは実装されていません。本番では、このコンポーネントにより、保存されたエージェント認証情報のフィールドレベル暗号化のキーが管理されます。
エージェントと話す
クライアントはエージェントの認証情報を保存しません。その代わり、サーバーはメッセージをルーティングし、認証情報を解決し、リクエストをエージェントプラットフォームに転送します。応答は Next.js バックエンドにストリームされ、バックエンドはそれをクライアント インターフェースに伝達します。
このアプリには、規制されたチーム向けの主要機能が含まれています。
サーバーサイド実行: プラットフォームはブラウザではなく、ワークフローを実行します。
Human-in-the-loop コントロール: 特定のアクションには、人手による検討と承認が必要です。エージェントは実行を停止し、タスクの実行はユーザーが承認または拒否するまで復元可能な状態のままになります。
ビジネスデータにアクセスする
ビジネスオブジェクトデータは次の 2 つの方法で操作できます。
チャット パネル: 自然言語を使用して複雑なタスクを実行します。
ダッシュボード: 簡単なタスクや修正のデータを手動で編集します。
エージェントは専用ツールを使用して、ダッシュボードが読み取るのと同じコレクションにアクセスします。アプリはエージェントによる変更と手動による変更の両方をログに記録するため、変更内容を確認できます。
活動の監査と要約
すべてのアクターは単一の共有ログに書き込みます。エージェントの会話、人間の承認アクション、および手動でのレコード編集は、1 つのコレクションに保存されます。アプリは MongoDB の柔軟な document model を使用して、様々な構造のログを保存します。
この単一の信頼できる情報源は、次の 2 種類のレポートをサポートします。
監査レポート: 外部モデルを介さずに、エージェントの生ログを表示します。これを使用して、特定のエージェントが実行した手順を検討します。
概要:エージェントのアクションや手動での変更を含むすべてのログタイプをLLMに送信し、短く構造化されたエクスポート可能なドキュメントを生成します。これを使用して、外部の関係者や非技術系の読者とセッションの重要な更新を共有します。
コントロール センターは、これらの機能を 1 つのインターフェースに統合して日常の操作を合理化し、完全な監査可能性を確保します。
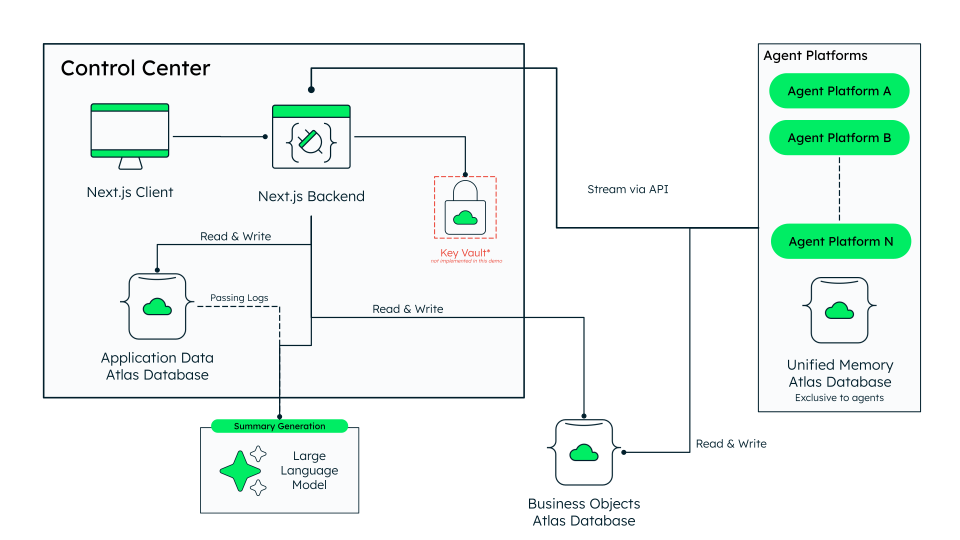
図 2Agentic Control Center の参照アーキテクチャ
データモデルアプローチ
1 つのコレクションには、エージェントのターン、人間の承認、手動によるレコードの編集の 3 種類のイベントが保存されます。MongoDB は柔軟な document model を使用しているため、各ログ ドキュメントにはイベントタイプに必要なフィールドのみが含まれ、ログエントリがシンプルで軽量に保たれます。
{ "_id": { "$oid": "6a76077e73179f98864eafc3" }, "timestamp": { "$date": "2026-08-07T16:27:42.776Z" }, "agentId": "property-and-casualty", "sessionId": "454351fb-f8aa-44b0-a5d1-add3a70385f5", "userId": "bea53e1a-3360-4dcc-957d-fa94cbfde37c", "text": "## Active Policies\n\nI found **4 active policies** in the system:\n\n1. **PAP-IL-2024-0093821** ...", "query": "Show me all active policies.", "result": { "failed": false, "reason": null }, "agent_steps": [ { "text": "Thinking...", "at": { "$date": "2026-08-07T16:27:32.821Z" } }, { "text": "Calling tool: list_policies_by_status...", "at": { "$date": "2026-08-07T16:27:34.163Z" } }, { "text": "Thinking...", "at": { "$date": "2026-08-07T16:27:34.843Z" } } ] }
ソリューションのビルド
保証エージェントの Webapp GitHub リポジトリにアクセスし、リポジトリのREADME に従って完全な手順を実行します。
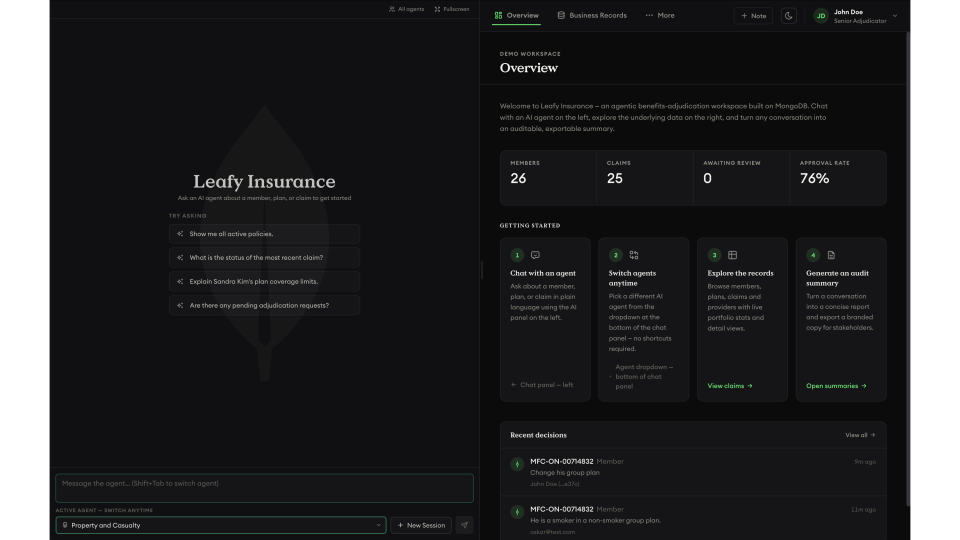
図 3アプリケーションのスクリーンショット
キーポイント
すべてのアクティビティを 1 つのコレクションにログする:エージェントのターン、人間の承認、手動での編集は、1 つの
logsコレクションに保存されます。ただ 1 つのクエリでタイムライン全体が返されるため、複数のデータソースを結合する必要はありません。変更と同時に理由をレコードする:手動で編集する際に理由を必要とすることで、フィールドの更新が完全な監査するレコードに変わります。コンプライアンスの検討のために、変更前の値と変更後の値とともに説明が保存されます。
重要なアクションに対する人間の監督を維持する: エージェントはリスクの高いタスクを実行する前に一時停止し、承認されて初めて再開します。決定ログはエージェントのアクションと同じコレクションにログされ、引き継ぎでの責任を維持します。
統一されたコンテキスト レイヤーを共有する: エージェントは分離されたコピーではなく、共有されたコンテキスト レイヤーから読み取り、書き込みを行います。MongoDB は、エピソード記憶、短期記憶、手続き記憶などの複数のメモリー タイプを保存し、エージェントが確立された履歴に基づいてビルドできるようにします。
作成者
Oskar Kloczko, MongoDB
Albert Cortez, MongoDB
MongoDB、 MongoDB