Diagrama
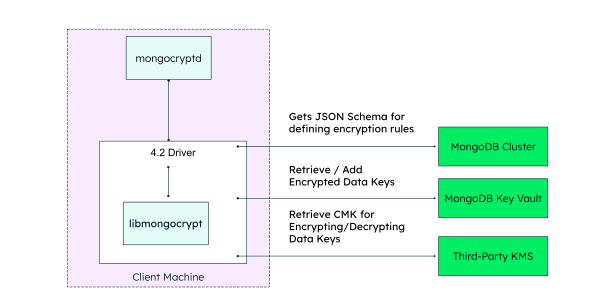
El siguiente diagrama ilustra las relaciones entre un driver de MongoDB o mongosh y cada componente de cifrado a nivel de campo (CSFLE) del lado del cliente:
Componentes
Las siguientes secciones discuten los componentes individuales del diagrama anterior.
libmongocrypt
libmongocrypt es la biblioteca de criptografía de código abierto con licencia Apache que utilizan los controladores oficiales de MongoDB y mongosh para potenciar el cifrado de campo del lado del cliente. Algunos controladores pueden requerir pasos de integración específicos para instalar o enlazar la biblioteca.
Para ver los pasos para instalar libmongocrypt, consulta la página de referencia de libmongocrypt.
librería compartida de cifrado automático
La biblioteca compartida de cifrado automático es una biblioteca dinámica que permite a su aplicación cliente realizar un cifrado automático.
La Librería Compartida de cifrado automático es una alternativa preferida a mongocryptd y no requerirá que generes otro proceso para realizar un cifrado automático.
Nota
A partir de MongoDB, 9.0 y mongocryptd están obsoletos. En su lugar, utilice la biblioteca compartida de cifrado automático.
Para aprender más sobre el cifrado automático, consulta Funcionalidades de CSFLE.
mongocryptd
Importante
mongocryptd está obsoleto
A partir de MongoDB, 9.0 y mongocryptd están obsoletos. En su lugar, utilice la biblioteca compartida de cifrado automático.
mongocryptd se instala con MongoDB Enterprise servidor.
Cuando se crea un cliente de MongoDB habilitado para CSFLE, el proceso mongocryptd se inicia automáticamente por defecto.
El proceso mongocryptd:
Utiliza las reglas automáticas de cifrado especificadas para marcar campos en operaciones de lectura y escritura para su cifrado.
Impide que se ejecuten operaciones no compatibles en campos cifrados.
Analiza el esquema de cifrado especificado para la conexión a la base de datos. Las reglas de cifrado automático utilizan un subconjunto estricto de la sintaxis del JSON schema. Si las reglas contienen una sintaxis de cifrado automático inválida o cualquier sintaxis de
schema validation,mongocryptddevolverá un error.
mongocryptd solo realiza las funciones anteriores, y no realiza ninguna de las siguientes:
mongocryptdno realiza cifrado ni descifradomongocryptdno accede a ninguna llave de cifradomongocryptdno escucha a través de la red
Para realizar el cifrado de campos y el descifrado automático, los drivers utilizan la librería con licencia de Apache libmongocrypt.
Los controladores oficiales de MongoDB requieren acceso al proceso de mongocryptd en la computadora host cliente. Estos clientes buscan por defecto el proceso mongocryptd en el sistema PATH.
colección de bóvedas de llaves
La Colección de Bóvedas de Llaves es una colección estándar de MongoDB que almacena todas las claves de cifrado de datos utilizadas para cifrar los datos de la aplicación. Las llaves de cifrado de datos se encriptan ellas mismas utilizando una llave maestra de cliente (CMK) prior to almacenarse en la Colección de Bóvedas de Llaves. Puedes alojar tu Colección de Bóvedas de Llaves en un clúster de MongoDB diferente al clúster que almacena tus datos de aplicación cifrados.
Para aprender más sobre la Colección de Bóvedas de Llaves, consulte llaves de cifrado y Key Vaults.
Sistema de Gestión de Claves
El Sistema de Gestión de Claves (KMS) almacena la llave maestra de cliente (CMK) utilizada para cifrar las llaves de cifrado de datos.
Para ver una lista de todos los proveedores de KMS que admite MongoDB, consulte Proveedores de KMS.
Clúster de MongoDB
El clúster de MongoDB que almacena los datos cifrados también puede aplicar el lado del cliente cifrado a nivel de campo. Para obtener más información sobre la aplicación de esquemas del lado del servidor, revisa Aplicación de esquemas del lado del servidor CSFLE.