Casos de uso: Pagamentos
Setores: serviços financeiros, Segurança e compliance
Produtos: MongoDB Atlas, Queryable Encryption, Criptografia em descanso usando gerenciamento de chaves de cliente, Private Endpoints, Auditoria de banco de dados, Certificação PCI DSS
parceiro: Amazon Web Services
Visão Geral da Solução
PCI DSS constitui o padrão de referência para proteger dados de contas de pagamento. Isso estabelece uma base de práticas técnicas e operacionais para sistemas que armazenam, processam ou transmitem CHD. Isso fornece às equipes um ponto de referência comum sobre como os sistemas de pagamento devem ser protegidos e controlados.
Proteger dados de pagamento geralmente envolve criptografia. Com uma abordagem convencional, uma vez que um campo é criptografado, ele não pode mais ser pesquisado por seu valor. Para uma plataforma de pagamento, essa limitação representa um problema prático, porque a investigação de fraude depende da pesquisa de campos confidenciais, como e-mail, telefone ou referência de conta de um cliente. Sem uma maneira de pesquisar dados criptografados, a investigação força uma escolha desconfortável: descriptografar dados em massa, o que amplia a exposição, ou trabalhar de forma mais lenta e offline. Esse dilema leva à questão de design da solução:
Como uma plataforma de pagamento pode manter os dados criptografados em repouso e ainda permitir que analistas de fraude os pesquisem por valor?
O PCI DSS eleva o padrão de como os dados de pagamento são protegidos. Suas versões mais recentes, v4.0 e v4.0.1, dê mais peso à compliance contínua, auditar pontuais e trate a redução de escopo para diminuir o esforço de avaliação para provedores de serviços.
Sob o PCI DSS, o compliance segue um modelo de responsabilidade compartilhada: o MongoDB Atlas garante a segurança operacional da plataforma de hospedagem, enquanto os clientes controlam a configuração e as políticas de dados de sua implantação.
Simplificando, usar o MongoDB não torna, por si só, uma solução em conformidade com PCI DSS. O compliance é avaliado para um ambiente específico, abrangendo o produto, seus processos e a organização. O MongoDB Atlas oferece uma infraestrutura certificada além de recursos da camada de dados que reduzem a quantidade de trabalho para alcançar a compliance e diminuem o escopo da auditoria. O valor aqui é aceleração e redução de escopo, não uma garantia de compliance.
Como é o PCI DSS e onde ocorrem as divisões das camadas
O PCI Segurança Standards Council mantém o PCI DSS e organiza um conjunto de requisitos agrupados em objetivos de controle:
Objetivo | Requisitos |
|---|---|
Crie e mantenha uma rede segura |
|
Proteger dados da conta |
|
Manter um programa de gerenciamento de vulnerabilidades |
|
Implementar controle de acesso forte |
|
Regularmente monitorar e testar redes |
|
Mantenha uma política de segurança da informação |
|
No modelo de responsabilidade compartilhada, esses requisitos são divisão entre estas camadas:
Camada de infraestrutura (responsabilidade do provedor): Consiste em segurança física, controles de rede, aplicação de patches na plataforma e criptografia em descanso do armazenamento subjacente. A nuvem MongoDB é um provedor de serviços certificado pelo PCI DSS, validado por um QSA, Coalfire Systems. Para o ambiente CHD no MongoDB nuvem, um QSA pode contar com o AOC do MongoDB nuvem, disponível mediante solicitação através da Central de Confiança do MongoDB. Essa camada pré-validada elimina a necessidade de os clientes re-auditarem a infraestrutura subjacente.
Camada de aplicativo (responsabilidade do cliente): Abrange como o produto armazena, protege, consulta, mascara e audita o CHD, e quem tem permissão para ler as informações. Esta camada continua sendo a decisão de design do cliente.
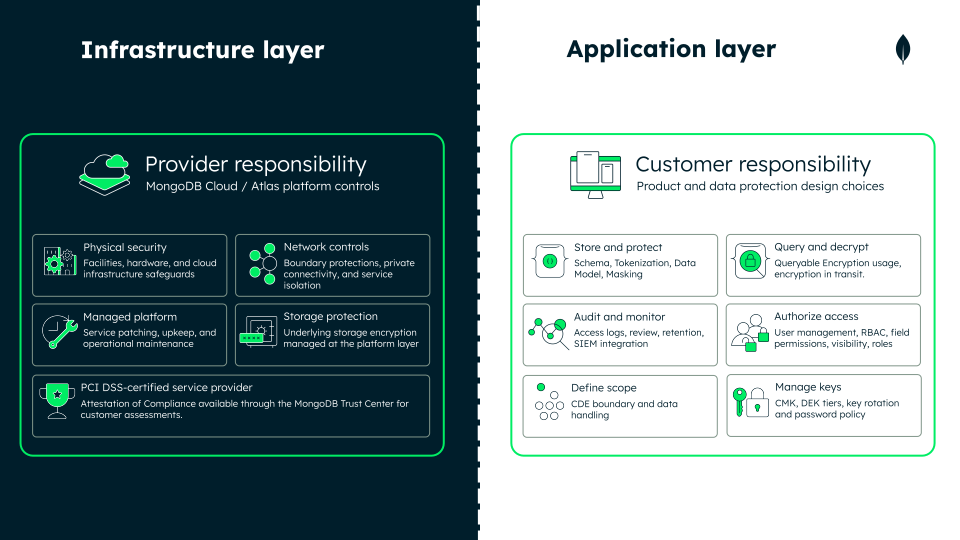
Figura 1. Modelo em camadas de responsabilidade compartilhada do PCI DSS
O projeto PSP preenche a camada de aplicativo. Ele compreende uma arquitetura de referência e um conjunto de melhores práticas. Ele mostra como usar o MongoDB para alinhar a camada de aplicativo com os objetivos de controle do PCI DSS para proteger dados armazenados, restringir o acesso, monitoramento e reduzir o escopo de auditar. Este projeto constitui um ponto de partida para acelerar a adoção do PCI DSS.
A Proposta Arquitetônica
O projeto PSP é uma plataforma PSP alinhada ao PCI DSS. Ele executar o ciclo de vida de pagamento no MongoDB Atlas: checkout e autorização de cartão, pontuação automatizada de fraude e investigação de analistas em várias tier. Ele mostra como os analistas podem pesquisar dados criptografado com uma filosofia de design clara:
Criptografe tudo. Faça query de qualquer coisa. As chaves são suas.
Com a camada de infraestrutura herdada do Atlas (veja a Figura 1), o trabalho restante ocorre na camada de aplicativo. O Atlas oferece diversos recursos para apoiar esse trabalho, sendo o Queryable Encryption o principal deles. O conjunto completo de recursos está enumerado na seção de funcionalidades do MongoDB.
Foco em Queryable Encryption
Em uma abordagem convencional, um campo é mantido em texto simples para que possa ser pesquisado (legível por qualquer pessoa com acesso ao banco de dados) ou criptografado para que esteja protegido (mas não mais pesquisável). Queryable Encryption remove essa dicotomia para os tipos de query que ele suporta.
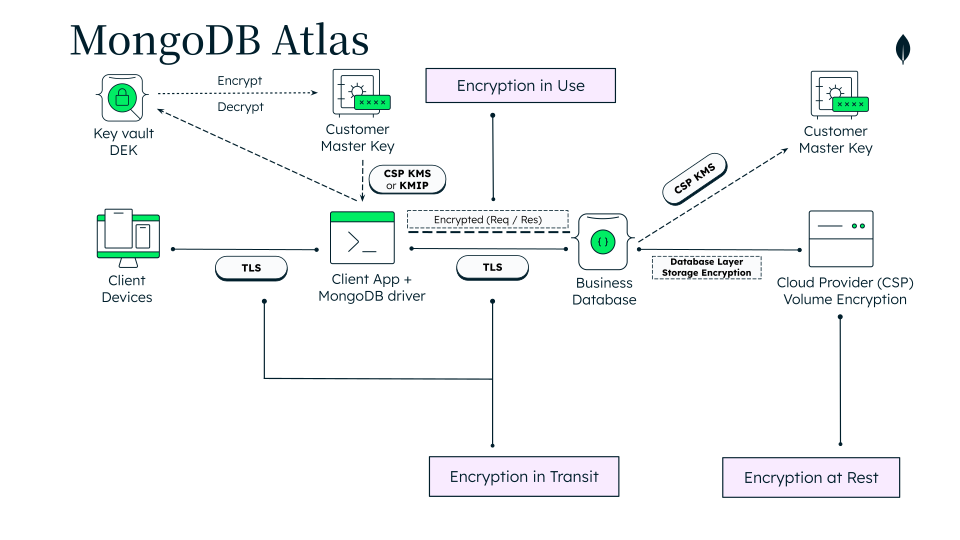
Figura 2. Arquitetura de criptografia do MongoDB: Queryable Encryption, gerenciamento de chaves e camadas de proteção de dados
Para um campo pesquisável por igualdade, o fluxo prossegue da seguinte forma:
O driver criptografa o valor de pesquisa no lado do cliente, usando o DEK do campo.
O servidor compara esse valor criptografado com um índice criptografado. Ele compara texto cifrado com texto cifrado e não descriptografa o campo.
Quando os documentos correspondentes retornam ao processo do aplicativo, o driver descriptografa os campos de destino na memória. O MongoDB Atlas armazena e processa apenas texto cifrado, mantido como BSON Binary Subtype 06; como resultado, um administrador de banco de dados com acesso total ao cluster vê apenas bytes opacos.
O efeito concreto no projeto PSP: um analista de fraudes pesquisa por um cliente por e-mail criptografado, telefone ou referência de conta e recupera o registro, enquanto o valor de texto simples não chega ao Atlas. Esta funcionalidade mantém PII sensíveis criptografados em repouso e disponíveis por valor, sem a descriptografia em massa que amplia o CDE.
Campos que precisam de proteção, mas não de pesquisa, usam um modo não pesquisável, descriptografado apenas para uma solicitação autorizada e escalonada. A seção de modelo de dados abrange ambos os modos e os campos que eles protegem.
Funcionalidades do MongoDB para a camada de aplicativo
O projeto PSP combina várias funcionalidades do MongoDB e do Atlas. Cada um mapeia para uma parte específica do trabalho da camada de aplicativo do PCI DSS:
Capacidade | Função no Projeto | Objetivos de Controle PCI DSS | Documentação do MongoDB |
|---|---|---|---|
Criptografia Consultável:igualdade | Pesquisar PII criptografado (e-mail, telefone, referência da conta) por correspondência exata; o campo é criptografado no lado do cliente, portanto, o servidor de banco de dados armazena e processa apenas texto cifrado para ele e não recebe o texto sem formatação. | Proteger dados de conta armazenados; restringir o acesso. | |
Queryable criptografia: não pesquisável e criptografia no nível do campo do lado do cliente | Criptografado campos de alta sensibilidade (endereço, ID do governo, payload bruto do gateway) apenas para recuperação, descriptografado no lado do cliente. | Proteger dados de conta armazenados; restringir o acesso. | |
Chaves gerenciadas pelo cliente | Mantenha a chave mestra do cliente no KMS do próprio cliente; as chaves mestras permanecem lá e o MongoDB não tem acesso a elas, enquanto as chaves de dados são criptografadas sob elas. | Proteger dados de conta armazenados. | |
Biblioteca compartilhada de criptografia automática: | Realize a criptografia e descriptografia no processo do driver/aplicativo, para que o texto simples dos campos criptografados não seja transmitido pela rede para o Atlas. | Proteger dados de conta armazenados; criptografar em trânsito. | |
RBAC e Federação de identidade | Acesso granular baseado em função no nível de banco de dados e coleção, com LDAC / Active Directory, OpenID Connect e federação de identidade da força de trabalho para autenticação. | Restringir o acesso com base na necessidade de saber; identificar e autenticar usuários. | |
Hierarquia de chave de criptografia de dados de dois tiers | Forçar a visibilidade de campo com privilégio mínimo criptograficamente, apoiado por funções Atlas por tier e usuários de banco de dados. | Restrinja o acesso por necessidade de saber. | |
Rede privada | Mantenha o tráfego de dados do titular do cartão na rede principal do provedor de nuvem por meio de private endpoints, com lista de permissões de IP, formando um limite de rede definido em torno do CDE. | Criar e manter uma rede segura. | |
Auditar banco de dados do Atlas | Faça o registro do acesso a campos confidenciais como um registro de auditar e encaminhe logs de auditar para um sistema SIEM para revisar. | Log e monitorar todo o acesso. | |
Transport Layer Segurança 1.3 em conexões do Atlas | Criptografar dados do titular do cartão a cada salto de rede. | Criptografe os dados em trânsito. | |
document model com esquema alinhado com BIAN | Dados do modelo de cartão, transação e das partes para que os dados do titular do cartão possam ser isolados e minimizados. | Suporta escopo e minimização de dados. |
Casos de uso adjacentes
Os princípios básicos desta solução, incluindo um limite de API estável, Queryable Encryption no nível do campo e um modelo de DEK por tier de acesso, podem ser aplicados a outros casos de uso:
Finanças abertas: Acesso aos dados com escopo de consentimento que restringe um terceiro aos campos que um cliente autorizou, como PSD2 e o direito aos dados do consumidor.
Assistência médica: Dados de saúde protegidos sob a HIPAA.
Seguros e patrimônio: plataformas que lidam com identificadores do governo e dados de contas financeiras sob o GDPR.
Arquiteturas de referência
O projeto PSP é a posição do gateway de pagamento na cadeia de pagamento de cartão padrão:
backend do comerciante
Gateway de pagamento: Processador, adquirente, rede de cartões e emissor
Ele possui o armazenamento com escopo PCI DSS, a criptografia e o controle de acesso que rege quem pode ler quais campos de dados do titular do cartão. Ele não emula a rede de cartões ou o processador; portanto, a arquitetura se concentra na camada de segurança de dados.
Atores downstream, como o processador, o adquirente, a rede de cartões e o emissor do cartão, são subsistemas externos acessados por meio de provedores. Na demonstração, cada provedor tem um módulo integrado que mantém o projeto autônomo, mas eles podem ser substituídos por um subsistema externo real em produção. O emissor do cartão é um desses provedores: seu módulo integrado armazena dados do cartão internamente para a demonstração, enquanto em produção esses dados residiriam em um emissor externo.
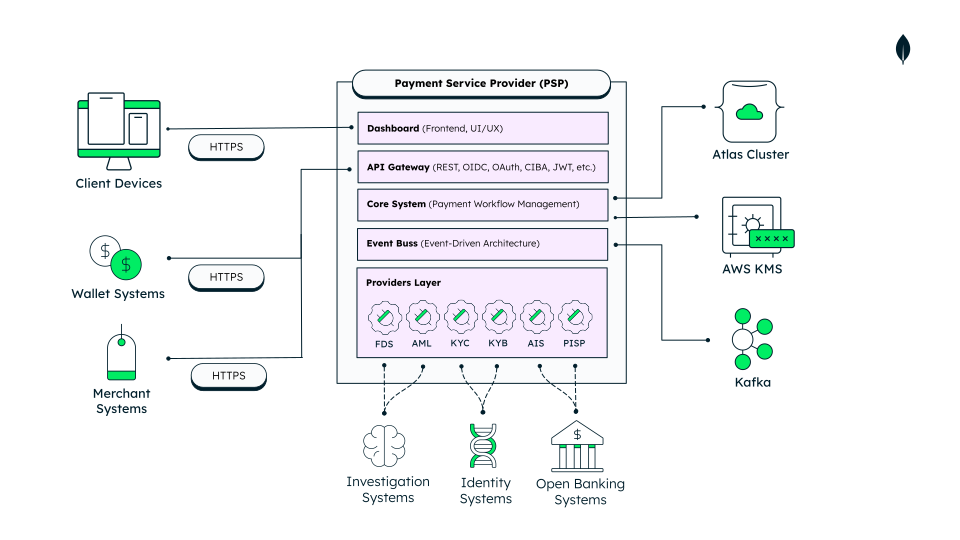
Figura 3. Arquitetura em camadas da plataforma PSP e componentes externos
Componentes de arquitetura
A arquitetura utiliza os seguintes componentes:
PSP dashboard (frontend): A camada de apresentação. Ele não se comunica com o banco de dados diretamente. Na finalização da compra, ele tokeniza o PAN para que o PAN completo não seja transmitido ou armazenado pelo núcleo do PSP.
Gateway de API PSP (backend): O único ponto de entrada e o único componente que pode descriptografar campos protegidos. Ele mantém o cliente Queryable Encryption, resolve a função do chamador e seleciona o tier de chave correto por solicitação. Todos os chamadores, incluindo a interface do usuário, contas de serviço e integrações, passam pela mesma API e estão sujeitos às mesmas regras de RBAC e de chave.
MongoDB Atlas (M10 ou superior) com Queryable Encryption: armazena apenas texto cifrado (subtipo binário 06) para cada campo protegido. Um administrador de banco de dados com acesso completo ao cluster vê bytes opacos. O TLS 1.3 protege todos os dados em trânsito. O projeto PSP depende da pesquisa de igualdade, que é suportada em produção.
AWS KMS: Armazena a chave mestra do cliente que criptografa e descriptografa as chaves de criptografia de dados. A chave mestra do cliente permanece em KMS, e o MongoDB não tem acesso a ela. Um provedor de chaves local está disponível como um fallback offline para demonstrações.
Observação
O suporte do Queryable Encryption para query de prefixo, sufixo e substring está em prévia pública e requer o MongoDB 8.2 ou posterior. Certifique-se de que você está usando o MongoDB 8.2 ou posterior tanto no cluster do Atlas quanto na biblioteca crypt_shared. As query de igualdade e faixa não precisam de 8.2.
Abordagem do modelo de dados
O modelo de dados do projeto PSP segue as convenções de nomenclatura de domínio de serviço BIAN, portanto, cada coleção e campo mapeia para um domínio de serviço definido no padrão BIAN. Além do BIAN, o MongoDB Queryable Encryption define a postura de segurança em nível de campo.
Tipos de query e como o projeto os aplica
A Queryable Encryption do MongoDB mantém um campo criptografado no lado do cliente, permitindo que o servidor faça queries no texto cifrado. O projeto PSP usa estes tipos de query:
Igualdade (produção): O modo pesquisável para as chaves de pesquisa com escopo PCI DSS. O driver criptografa o valor da query e o compara com um índice criptografado, assim o servidor não descriptografa o campo. Este recurso permite que um analista de fraudes encontre um registro por e-mail, telefone ou referência de conta sem expor o texto simples.
Sem query (somente recuperação): o modo não pesquisável para os campos de maior sensibilidade, incluindo endereço residencial, identificador do governo e payloads brutos do gateway. Um cliente autorizado descriptografa esses campos apenas just-in-time.
Faixa (produção): Usado para pesquisas de faixa de valores, como filtro por uma faixa de quantias. Isso mantém o valor criptografado.
Prefixo, sufixo e substring (pré-visualização pública): Demonstrado para pesquisas de correspondência parcial estilo KYC em campos de identidade criptografados.
Para os campos de cartão e PII com escopo PCI DSS abaixo, o design de acesso se resume às seguintes categorias:
Campo | Classificação | Modo de criptografia | Pesquisável |
|---|---|---|---|
| Referência da conta / Informações de Identificação Pessoal |
| Sim |
| Referência da conta |
| Sim |
| PII |
| Sim |
| PII |
| Sim |
| CHD |
| No |
| PII alta |
| No |
| PII alta |
| No |
| Operacional sensível |
| No |
| Token de rede | Texto simples | Sim |
| Somente leitura | Texto simples | No |
PAN completo ( | CHD | Não armazenar pelo núcleo do PSP | n/a para o PSP core |
CVV e PIN | Dados de autenticação confidenciais | Nunca armazenado | N/A |
As escolhas de design que mantêm os dados do titular do cartão fora do escopo sempre que possível incluem:
Tokenização de PAN: O aplicativo substitui o PAN completo por um token substituto
tok_<uuid>e retém apenas os últimos quatro dígitos para fins de exibição.Captura zero de SAD: Os pontos de extremidade nunca capturam SAD como CVV ou PIN.
Reduza o escopo por meio de segmentação e tokenização
Uma prática comum do PCI DSS mantém os dados do titular do cartão fora dos sistemas que não precisam deles, para que a maior parte da plataforma fique fora do CDE. Essas técnicas aplicam segmentação, que isola o CDE do restante do sistema, e tokenização, que substitui o número da conta primária por um token substituto mantido em um cofre de tokenização dedicado. A segmentação não é um requisito do PCI DSS, mas ela tira os sistemas do escopo e reduz o custo da avaliação; quando usada, ela deve ser documentada, justificada e validada.
O projeto PSP aplica estas técnicas na camada de dados:
O PAN completo nunca reside no núcleo do PSP: O núcleo armazena apenas o token substituto, o BIN e os últimos quatro dígitos. A maior parte da plataforma não contém dados de titular de cartão e permanece fora do escopo. O PAN completo pertence ao subsistema emissor de cartões, que é externo em produção. Na demonstração, um módulo emissor integrado substituível assume o lugar e armazena o PAN em seu próprio cofre isolado, criptografado com
QE:equality. Este campo pode ser usado para pesquisa exata e detecção de duplicatas sem ser descriptografado.PII são centralizados: Campos de identificação, como e-mail ou telefone, residem em uma única coleção de partes BIAN SD-13 que os registros de contrato, cartão e transação referenciam. Um único lugar para proteger e processar uma solicitação de exclusão de dados do titular.
Campos confidenciais ficam atrás de um tier de chave separado:
QE:noneos campos usam um tier de chave de criptografia de dados diferente dos camposQE:equalitypesquisáveis, portanto, o limite entre dados confidenciais e não confidenciais é imposto pelas chaves.
Este é um padrão de referência, não uma certificação. A definição de CDE e sua validação permanecem sob responsabilidade do cliente e a confirmação é de responsabilidade do avaliador.
Chaves com controle de acesso aplicado, não código de aplicativo
Separe o DEK dos tiers de criptografia:
Tier de pesquisa:
QE:equalityas chaves estão disponíveis para todas as funções de analista autenticadas para pesquisa.tier sensível:
QE:noneas chaves estão disponíveis apenas para um investigador de nível 2 que possua um token de escalonamento válido e de curta duração, e para um auditor de segurança somente leitura.O núcleo do design: O mapa de campos criptografados de um cliente de nível 1 omite as chaves confidenciais, portanto, o driver não pode descriptografar esses campos e os retorna como texto cifrado. O controle de acesso em nível de campo aqui é criptográfico em vez de uma projeção no código do aplicativo, o que reduz o risco de um vazamento acidental por meio de um bug de query. Quando um analista escala um caso e um investigador de nível 2 aprova, o investigador recebe um token de escalonamento que ativa o pool de clientes de tier sensível para essa solicitação.
Construir a solução
Esta seção é um guia de implantação para equipes que desejam executar e avaliar a solução. Ele aborda as opções de configuração que são importantes para uma implantação bem-sucedida, como executar a pilha localmente e como implantá-la para produção. Use este repositório Github para implementar esta solução.
Configurar os pré-requisitos
Verifique se seu projeto atende aos seguintes requisitos:
Node.js 20 LTS ou superior.
Docker e Docker Compose (recomendado para executar a pilha completa).
Um cluster do MongoDB Atlas, M10 ou superior. O Queryable Encryption não está disponível em cluster gratuitos.
Um provedor de chaves, como o Amazon Web Services KMS, ou o provedor local,
PSP_KMS_PROVIDER=local, para desenvolvimento offline.A Biblioteca compartilhada de criptografia automática. Baixe-o dos downloads do MongoDB Enterprise e aponte para
MONGODB_CRYPT_SHARED_LIB_PATH. O backend recorre a caminhos de instalação comuns se não estiver definido.
Configure o KMS
Use o comando de configurar banco de dados npm run setup:db para provisionamento o cofre de chaves do MongoDB. Use uma DEK para cada campo criptografado, encapsulada pela chave mestra do cliente. Esta etapa é idempotente, portanto, você pode executá-la novamente com segurança para reutilizar as chaves existentes.
Use um KMS gerenciado, como o Amazon Web Services KMS, para qualquer implantação de produção ou semelhante à de produção. A chave mestre do cliente permanece na própria conta da organização e o MongoDB não tem acesso a ela.
Para o Amazon Web Services KMS, configure o provedor por meio de variáveis de ambiente:
PSP_KMS_PROVIDER=awsAWS_CMK_ARN=arn:aws:kms:<region>:<account-id>:key/<key-id>AWS_REGION=<region>AWS_ACCESS_KEY_ID=<access-key-id>AWS_SECRET_ACCESS_KEY=<secret-access-key># AWS_SESSION_TOKEN=<token> # optional, for temporary credentialsAlternativamente, use um provedor de chave local que mantém a chave mestra em uma variável de ambiente. Esse configurar funciona como uma solução alternativa para demonstrações offline e desenvolvimento local, e não é apropriada para dados reais de titulares de cartão.
Configure a solução alternativa de KMS local apenas para demonstrações offline:
PSP_KMS_PROVIDER=localPSP_KMS_LOCAL_MASTER_KEY=<96-byte base64 key> # generate with: npm run setup:key:masterO provedor local requer uma chave mestra base64 de 96bytes. O MongoDB Queryable Encryption espera esse tamanho para um provedor local.
Configurar o barramento de eventos
A plataforma é orientada a eventos. Eventos de negócios e compliance fluem por um barramento de eventos. O mecanismo é selecionado por EVENT_BUS_ENGINE, e o mesmo código de editor e consumidor executa independentemente da escolha.
Use o Kafka para ambientes de produção ou de alta taxa de transferência, para que os eventos sejam duráveis, particionados e consumíveis por outros sistemas.
EVENT_BUS_ENGINE=kafkaKAFKA_BROKERS=broker1:9092,broker2:9092KAFKA_CLIENT_ID=pci-pspKAFKA_SSL=trueKAFKA_SASL_MECHANISM=plain # or scram-sha-256 / scram-sha-512KAFKA_SASL_USERNAME=<username>KAFKA_SASL_PASSWORD=<password>EVENT_BUS_TOPIC_PREFIX=pci.pspUse o mecanismo in-process para ambientes menos exigentes, como desenvolvimento local, demonstrações ou implantações de baixo volume.
EVENT_BUS_ENGINE=in-processOs dados do cartão viajam como um envelope criptografado, portanto, a escolha do mecanismo não altera a postura do PCI DSS.
Definir configurações adicionais
Defina os seguintes valores na raiz .env antes de iniciar a pilha:
MongoDB Atlas:
MONGODB_URI,MONGODB_DB_NAMEBiblioteca compartilhada QE:
MONGODB_CRYPT_SHARED_LIB_PATHautenticação:
PSP_JWT_SECRET,PSP_OAUTH_KEY_PROVIDERFrontend/comerciante:
NEXT_PUBLIC_PSP_URL_BACKEND_PUBLIC,PSP_MERCHANT_OAUTH_CLIENT_ID,PSP_MERCHANT_OAUTH_CLIENT_SECRET,PSP_MERCHANT_SESSION_SECRET
O repositório contém um arquivo .env para editar; consulte a página wiki de Instalação para a lista completa.
Execute a demonstração localmente com o Docker Compose
Instale as dependências, provisione e popule o banco de dados e, em seguida, inicie a pilha. O Docker Compose é o caminho recomendado para a primeira executar. Ele inicia o backend, o portal PSP e o aplicativo do comerciante como uma pilha conteinerizada autônoma:
npm run setup # install root + backend + frontend + merchant dependenciesnpm run setup:db # create QE collections, provision DEKs and indexesnpm run setup:seed # insert synthetic BIAN demo datadocker compose up # start the full stackPara desenvolvimento local com recarregamento a quente, use npm run dev em vez de docker compose up.
Uma vez em execução, os serviços estão disponíveis em:
Portal do PSP em http://localhost:8080
Aplicativo de comerciante em http://localhost:8082
API de backend em http://localhost:8081
OpenAPI/Swagger em
/docVerificação de integridade em
/api/v1/system/health
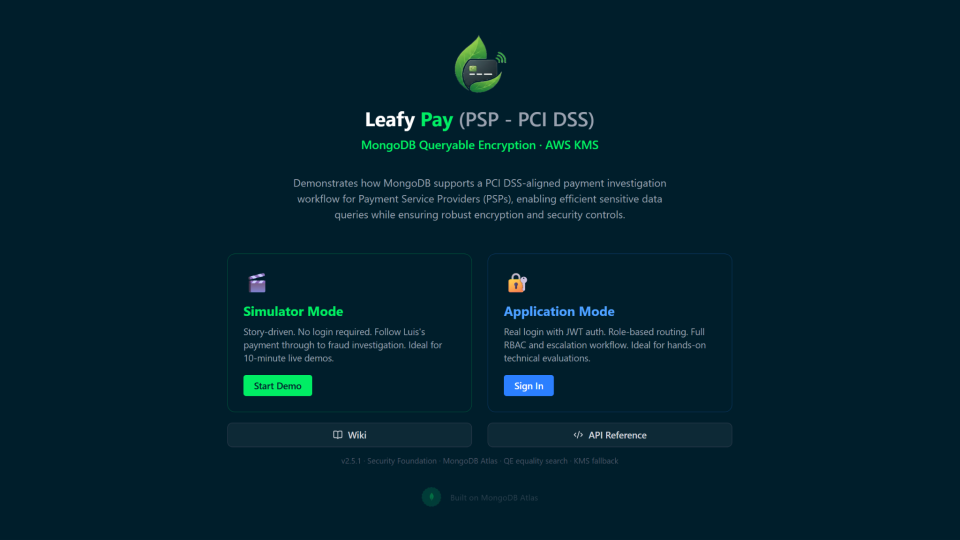
Figura 4. Interface de usuário de demonstração do aplicativo Leafy Pay
setup:db requer um cluster Atlas M10 ou superior ativo com credenciais KMS válidas. A demonstração usa apenas dados sintéticos.
Implantar para produção
Para um ambiente de produção ou compartilhado, implante no Kubernetes em vez de em um único host do Docker Compose:
npm run deploy:kube # Kubernetes deploy via tools/kube.ts# npm run deploy:docker # alternative: containerised deploy with docker composeConfigurações de produção recomendadas:
Use o Amazon Web Services KMS para o provedor de chaves e o barramento de eventos do Kafka.
Forneça as strings de conexão por tier do QE e as credenciais como secret do Kubernetes.
Termine o tráfego do cliente via TLS e alcance o Atlas por meio de private endpoints onde estiverem disponíveis.
Dimensionar o backend horizontalmente assim que o AWS KMS estiver implementado; manter apenas uma única réplica enquanto estiver em execução no provedor de chaves local.
Principais Aprendizados
Projete para a responsabilidade compartilhada desde o primeiro dia: a certificação PCI DSS do MongoDB Atlas permite que a camada de infraestrutura seja herdada por meio do AOC, mas a camada do aplicativo permanece sob responsabilidade do cliente.
Ative a criptografia e a capacidade de pesquisa simultaneamente: O Queryable Encryption oferece suporte à pesquisa de correspondência exata em PII criptografados sem que o servidor os descriptografe, o que pode atenuar a compensação de "descriptografar para investigar" que tende a ampliar o escopo do PCI DSS.
Force o controle de acesso com chaves, não apenas com código: um modelo DEK por tier torna o acesso em nível de campo criptográfico. Um cliente com baixo privilégio não pode descriptografar campos confidenciais, o que reduz a chance de um bug de query vazá-los.
Reduza o escopo antes de proteger os dados: A tokenização do PAN e o armazenar apenas dos quatro últimos dígitos mascarados mantêm a maior parte do sistema fora do escopo de dados do titular do cartão. Dados que estão fora do escopo precisam de menos controles do que dados que estão criptografados mas ainda dentro do escopo, portanto a redução do escopo reduz a superfície de auditar.
Projete a trilha de auditoria para sobreviver às chaves: Mantenha o log de acesso somente de acréscimo não criptografado e separado dos dados que ele descreve, para que ele permaneça legível durante a rotação de chaves e dê suporte ao registro de acesso e monitoramento que o PCI DSS espera.
Autores
- Antonio Membrides Espinosa, MongoDB