Execute agentes de IA para seguros a partir de uma interface, todos atuando em uma camada de contexto compartilhada, com controles humanos para aprovação e auditoria.
Casos de uso: IA generativa, visualização única
Setores: Seguros
Produtos: MongoDB Atlas, MongoDB Node.js Driver, MongoDB Search
Visão Geral da Solução
A fragmentação de dados e a troca de contexto de aplicativos desperdiçam tempo e criam uma tensão cognitiva desnecessária para a equipe de seguros.
A IA agentiva transforma esses fluxos de trabalho, mas a adoção requer trilhas de auditoria claras mostrando o que foi decidido e por quê. O Agentic Control Center unifica todos os registros de agentes e negócios em uma interface, fornecendo as FERRAMENTAS para auditar atividades e editar dados manualmente.
O MongoDB Atlas armazena a camada de contexto e os dados do aplicativo. O Agentic Control Center registra históricos de bate-papo e edições manuais em uma única coleção. Como o JSON é legível por humanos, a geração de resumos é simples. A centralização dos dados do agente e da empresa ajuda você a processar solicitações rapidamente sem sacrificar o julgamento humano. Para revisar uma sessão, você pode gerar resumos a partir de dados armazenados ou visualizar logs brutos na visualização de auditoria.
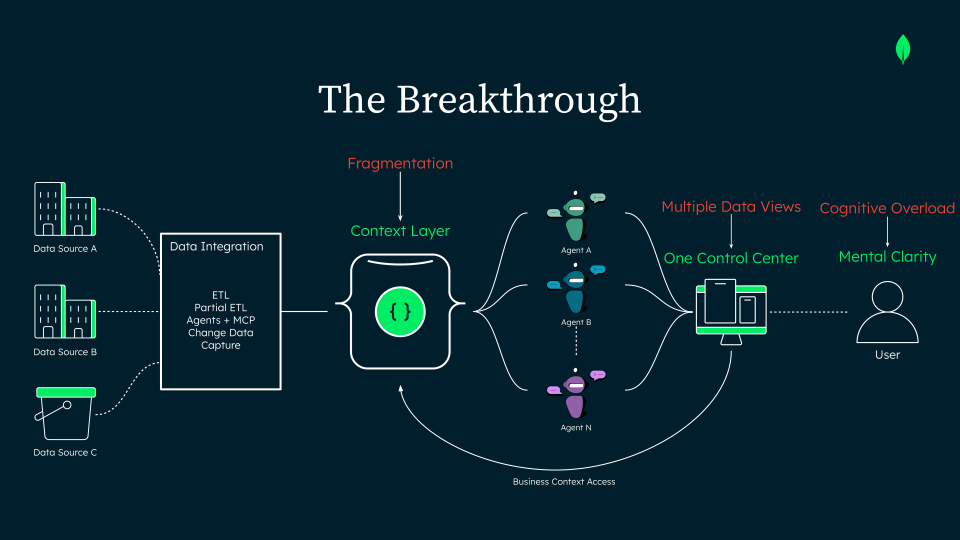
Figura 1. Da fragmentação a um centro de controle
Arquiteturas de referência
A solução consiste nos seguintes componentes:
MongoDB Atlas: armazena entradas de log de vários esquemas, dados de aplicativos e a camada de contexto em uma única coleção.
Next.js: cria a interface e usa ações do servidor e rotas de API do lado do servidor para evitar a exposição de credenciais do agente ao cliente.
Provedor de LLM: agrega logs relevantes e os envia para um LLM para gerar resumos de sessão estruturados para stakeholders externos.
Plataforma de agente: executa agentes e os expõe por meio de APIs para chamadas de aplicativo.
Cofre de chaves: não implementado nesta demonstração. Na produção, este componente gerencia chaves para criptografia no nível do campo de credenciais de agente armazenadas.
Falando com um agente
O cliente não armazena credenciais de agente. Em vez disso, o servidor roteia a mensagem, resolve as credenciais e encaminha a solicitação para a plataforma do agente. A resposta é transmitida para o backend do Next.js, que a retransmite para a interface do cliente.
O aplicativo inclui os principais recursos para equipes regulamentadas:
Execução do lado do servidor: a plataforma executa fluxos de trabalho, não o navegador.
Controles humanos no loop: determinadas ações exigem revisão e aprovação humanas. O agente interrompe a execução e a execução da tarefa permanece recuperável até que você a aprove ou rejeite.
Acessar dados de negócios
Você pode trabalhar com dados de objetos de negócios de duas maneiras:
Painel de bate-papo: execute tarefas complexas usando linguagem natural.
Dashboard: Edite os dados manualmente para tarefas e correções simples.
Os agentes usam FERRAMENTAS dedicadas para acessar as mesmas coleções que o dashboard lê. O aplicativo registra alterações assistidas por agente e manuais para que você possa revisá-las.
Auditar e resumir atividade
Cada ator grava em um único log compartilhado. Conversas de agentes, ações de aprovação humana e edições manuais de registros são salvas em uma coleção. O aplicativo usa o document model flexível do MongoDB para armazenar logs com estruturas variadas.
Esta única fonte de verdade suporta dois tipos de relatórios:
Relatório de auditoria: exibe logs de agente brutos sem envolver um modelo externo. Use isso para revisar as etapas que um agente específico executou.
Resumo: envia todos os tipos de log, incluindo ações de agente e alterações manuais, para um LLM para gerar um documento curto, estruturado e exportável. Use isso para compartilhar as principais atualizações de sessão com partes interessadas externas e leitores não técnicos.
O centro de controle unifica esses recursos em uma interface para otimizar as operações diárias e garantir a auditabilidade completa.
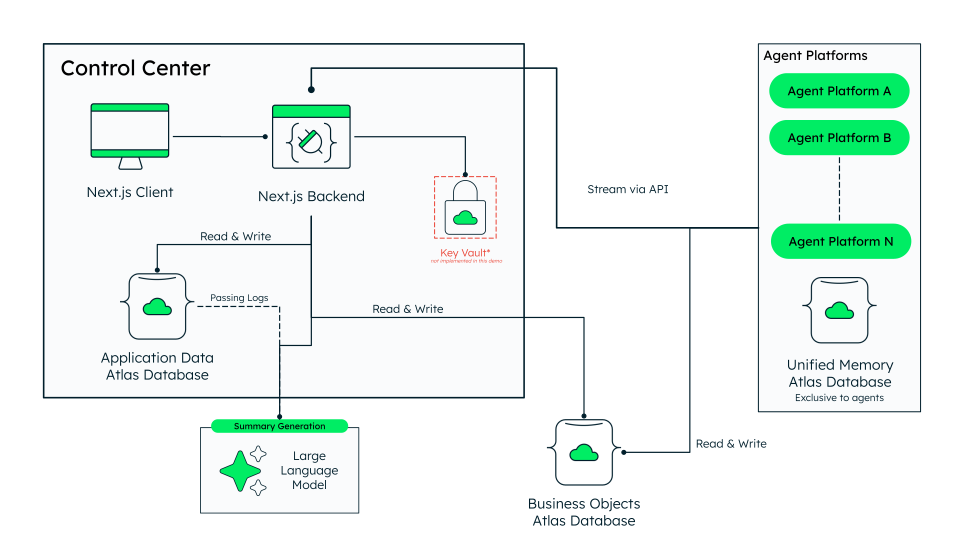
Figura 2. Arquitetura de referência do Centro de Controle Agentic
Abordagem do modelo de dados
Uma única coleção armazena três tipos de eventos: turnos de agente, aprovações humanas e edições manuais de registro. Como o MongoDB usa um document model flexível, cada documento de log contém apenas os campos necessários para seu tipo de evento, mantendo as entradas de log simples e leves.
{ "_id": { "$oid": "6a76077e73179f98864eafc3" }, "timestamp": { "$date": "2026-08-07T16:27:42.776Z" }, "agentId": "property-and-casualty", "sessionId": "454351fb-f8aa-44b0-a5d1-add3a70385f5", "userId": "bea53e1a-3360-4dcc-957d-fa94cbfde37c", "text": "## Active Policies\n\nI found **4 active policies** in the system:\n\n1. **PAP-IL-2024-0093821** ...", "query": "Show me all active policies.", "result": { "failed": false, "reason": null }, "agent_steps": [ { "text": "Thinking...", "at": { "$date": "2026-08-07T16:27:32.821Z" } }, { "text": "Calling tool: list_policies_by_status...", "at": { "$date": "2026-08-07T16:27:34.163Z" } }, { "text": "Thinking...", "at": { "$date": "2026-08-07T16:27:34.843Z" } } ] }
Construir a solução
Visite o repositório do GitHub do Webapp do seguro agente e siga o repositório README para obter instruções completas.
Configurar variáveis de ambiente
Copie EXAMPLE.env para criar seu próprio arquivo .env e, em seguida, forneça as seguintes credenciais:
A string de conexão do MongoDB.
Nomes de banco de dados para os dados do aplicativo e dados de objeto de negócios.
Credenciais do agente (chave API, ID do grupo, ID do espaço de trabalho e um ID de agente personalizado).
Credenciais do provedor LLM (ponto de extremidade, nome do modelo e chave API).
Inicie o aplicativo
Execute npm run dev e abra http://localhost:8080 ou execute make build para iniciar o aplicativo no Docker.
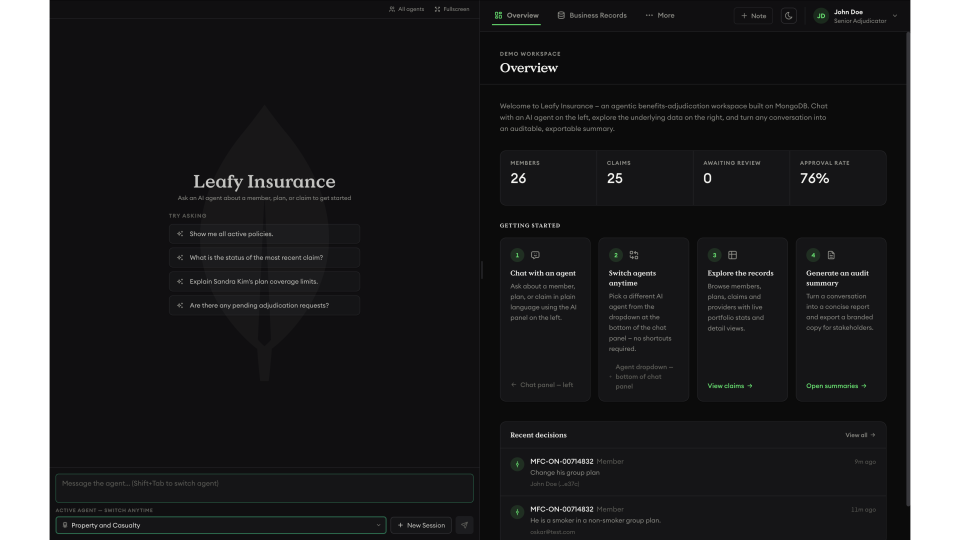
Figura 3. Captura de tela do aplicativo
Principais Aprendizados
Registre todas as atividades em uma única coleção: as voltas do agente, as aprovações humanas e as edições manuais são salvas em uma coleção
logs. Uma única query retorna a linha do tempo completa, para que você nunca precise unir várias fontes de dados.Registre os motivos junto com as alterações: exigir um motivo para edições manuais transforma as atualizações de campo em registros de auditoria completos, armazenando explicações junto com os valores antes e depois para revisões de compliance.
Mantenha a supervisão humana para ações críticas: os agentes pausam antes de executar tarefas de alto risco e só são retomados depois que você os aprova. O log de decisões para a mesma coleção que as ações do agente, preservando a responsabilidade em todas as transferências.
Compartilhe uma camada de contexto unificada: os agentes leem e gravam em uma camada de contexto compartilhada em vez de cópias isoladas. O MongoDB armazena vários tipos de memória, incluindo episódica, de curto prazo e processual, permitindo que os agentes criem com base no histórico estabelecido.
Autores
Oskar Kloczko, MongoDB
Albert Cortez, MongoDB
Daniel Jamir, MongoDB